1.1.1.1 DNS 캐시 최적화로 메모리 100TB 절감
Cloudflare가 1.1.1.1 DNS 캐시의 저장 구조를 다섯 차례 손봐 항목당 메모리를 953바이트에서 420바이트로 56% 줄였고, 전체적으로 약 100TB를 아꼈습니다. Vec·String 대신 더 적합한 구조를 쓰는 식의 저수준 최적화가 어떻게 초대규모 서비스 비용과 효율을 바꾸는지 보여줘서, 인프라·백엔드 엔지니어에게 특히 참고할 만합니다.
GeekNews
Cloudflare가 1.1.1.1 DNS 캐시의 저장 구조를 다섯 차례 손봐 항목당 메모리를 953바이트에서 420바이트로 56% 줄였고, 전체적으로 약 100TB를 아꼈습니다. Vec·String 대신 더 적합한 구조를 쓰는 식의 저수준 최적화가 어떻게 초대규모 서비스 비용과 효율을 바꾸는지 보여줘서, 인프라·백엔드 엔지니어에게 특히 참고할 만합니다.
GeekNews
sem은 Git의 라인 단위 diff 대신 tree-sitter로 함수·메서드·클래스 같은 코드 엔티티 단위 변경을 보여주는 시맨틱 버전 관리 도구입니다. Homebrew·winget·npm·Docker까지 설치 경로가 다양하고, rename 감지·구조 해시·SQLite 캐시·에이전트용 MCP까지 제공해 코드 리뷰와 AI 코딩 에이전트 워크플로를 바꿀 여지가 큽니다. 대규모 코드베이스를 다루는 한국 개발팀이라면 특히 리뷰 품질과 변경 추적 효율 측면에서 주목할 만합니다.
GeekNews
zeroserve는 웹사이트 tarball 하나만 넘기면 HTTPS 서버로 바로 서비스하고, 요청마다 사용자 공간 eBPF 프로그램을 실행해 라우팅·인증·레이트리밋·리버스 프록시까지 처리하는 실험적인 웹서버입니다. io_uring 기반 I/O, TLS 1.3, HTTP/2, 핫리로드를 한데 묶어 nginx/Caddy의 대안 가능성을 보여줘서, 인프라 단순화나 고성능 엣지 서버를 고민하는 한국 개발자에게 특히 흥미롭습니다.
GeekNews
Elixir v1.20이 공개되면서 Elixir가 ‘점진적 타입 언어’로 한 단계 진화했습니다. 이는 기존 생산성과 런타임 유연성을 유지하면서도 정적 검증과 도구 지원을 강화할 수 있다는 의미라서, 대규모 백엔드 운영팀에 특히 중요합니다. 한국 개발자에게는 함수형 언어 채택 장벽을 낮추고, 장기적으로 타입 기반 리팩터링·품질 관리가 쉬워질 가능성이 큽니다.
Hacker News Best
Rust로 구현한 새로운 zstd 라이브러리(libzstd-rs-sys)가 프리릴리스로 공개됐습니다. 기존 C 구현 대비 기본 설정에서 약 3% 느리지만, 메모리 안전성과 이식성, 그리고 C 툴체인 없이도 빌드 가능한 장점이 커서 Rust·Wasm·크로스플랫폼 환경을 다루는 개발자에게 특히 의미가 있습니다.
GeekNews
마이크로소프트가 `pg_durable`을 오픈소스로 공개했습니다. PostgreSQL 내부에서 체크포인트·재시도·장기 실행 SQL 워크플로를 처리해, 크론/큐/워커/상태 테이블을 따로 엮던 구조를 단순화할 수 있다는 점이 핵심입니다. Postgres 중심 아키텍처를 쓰는 백엔드·데이터 엔지니어에게는 운영 복잡도를 줄이고 AI 파이프라인이나 배치 작업을 DB 가까이에서 안정적으로 돌릴 수 있다는 점에서 꽤 실용적입니다.
Hacker News Best
Microsoft 365 Copilot의 SearchLeak(CVE-2026-42824)와 LiteLLM의 권한 상승·RCE 취약점 체인을 묶어, 엔터프라이즈 AI가 외부 입력을 신뢰 경계 없이 처리할 때 어떤 일이 벌어지는지 보여준 기사입니다. 특히 LiteLLM은 4만+ GitHub 스타를 가진 널리 쓰이는 게이트웨이인 만큼, 한국 기업의 LLM 프록시·MCP·사내 Copilot 도입 팀이라면 제시된 5단계 감사 체크를 바로 적용해볼 만합니다.
VentureBeat
Kubernetes 생태계에서 널리 쓰이던 NGINX Ingress Controller의 deprecated 흐름을 계기로, Gateway API가 왜 차세대 트래픽 관리 표준으로 부상하는지 설명한 글입니다. Ingress 대비 설계 차이와 마이그레이션 관점을 함께 짚어줘서, 쿠버네티스 운영팀이나 플랫폼 엔지니어라면 향후 아키텍처 전환 준비에 직접 참고할 만합니다.
GeekNews
내구성 있는 워크플로를 구현하려면 거대한 오케스트레이션 인프라가 필수라는 통념에 반해, 이 글은 SQLite의 트랜잭션과 영속 상태만으로도 충분히 안정적인 실행 모델을 만들 수 있다고 설명합니다. 별도 DB 서비스나 컨트롤 플레인을 줄여 운영 복잡도를 낮출 수 있다는 점에서, 작은 팀이나 스타트업의 백엔드 설계에 특히 실용적인 인사이트를 줍니다.
GeekNews
이 튜토리얼은 Docker CLI 뒤에 가려진 컨테이너 레지스트리의 실제 동작을 Registry API 관점에서 풀어냅니다. blob 업로드, manifest 조립, 태그 조회, 이미지 삭제, 멀티플랫폼 이미지 구조까지 직접 실습하게 해줘서, 쿠버네티스·플랫폼·DevOps를 다루는 한국 개발자에게 디버깅 감각을 크게 높여줄 자료입니다.
GeekNews
아마존이 기존 계층형 데이터센터 네트워크를 대체하는 새 아키텍처 ‘RNG’를 공개했습니다. 장비 수를 69% 줄이고 처리 속도는 33% 높이며 전력 소비는 40% 낮출 수 있다고 밝혀, 클라우드 인프라 비용·성능 최적화에 민감한 한국 엔지니어와 플랫폼 기업들에게 꽤 중요한 신호입니다.
AITimes
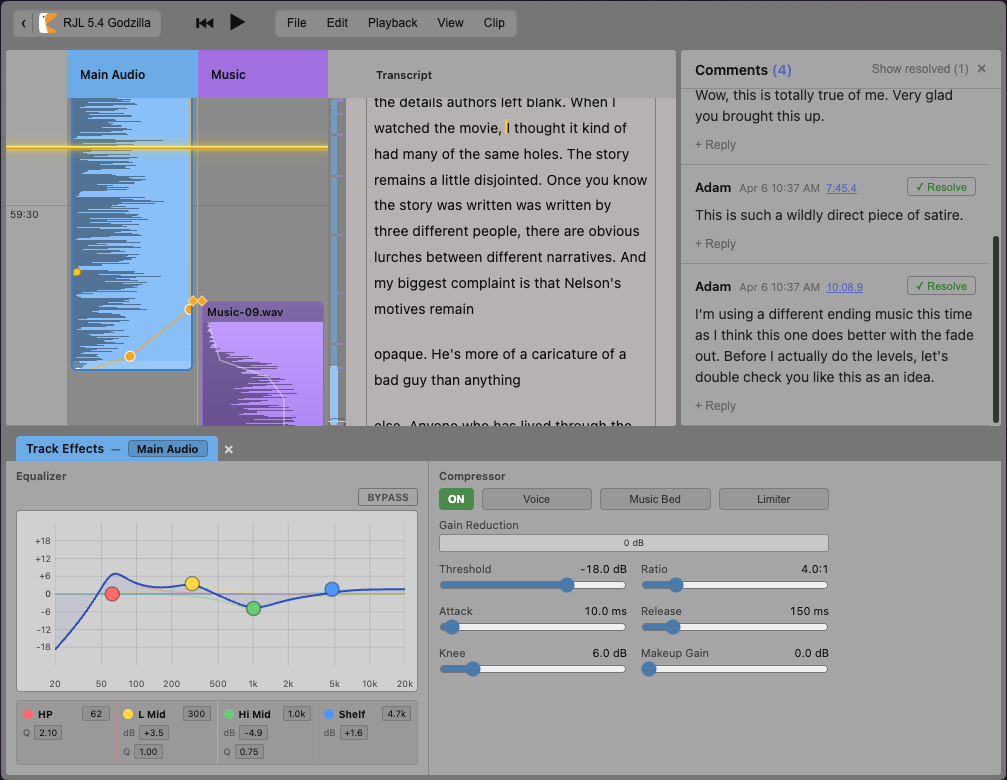
이 글은 Automerge를 써서 브라우저 기반 멀티플레이어 팟캐스트 에디터를 만든 경험을 공유하며, 로컬 퍼스트 데이터 모델과 협업 동기화가 실제 제품 UI에서 어떻게 동작하는지 보여줍니다. 한국 개발자에게는 CRDT 기반 협업 앱이 더 이상 대기업 전유물이 아니라는 점, 그리고 React 스타일 훅으로 댓글·히스토리·동시 편집까지 구현할 수 있다는 점이 특히 유용합니다.
GeekNews

전 세계 주요 기업들이 쓰는 Fortinet 방화벽·VPN 수만 대가 해킹됐다는 보고가 나왔고, 제로데이보다도 기본적인 계정·비밀번호 관리 부실이 핵심 원인으로 지목됐습니다. 한국 기업 입장에서도 네트워크 경계 장비의 자격 증명 관리, 외부 노출 자산 점검, 비밀번호 재설정 같은 기본 보안 위생이 실제 침해 예방에 얼마나 중요한지 다시 보여주는 사례입니다.
TechCrunch

6월 24일부터 Microsoft 서명 기반 Secure Boot 인증서 3종이 만료되면서, Windows와 Linux 사용자는 UEFI 부트킷 방어 체인을 유지하려면 키 업데이트를 서둘러야 합니다. 운영체제 재설치로도 제거 안 되는 펌웨어 악성코드 리스크와 연결되는 문제라서, 한국의 기업 IT·보안팀·인프라 엔지니어에게는 바로 점검해야 할 체크리스트에 가깝습니다.
Ars Technica

Mindgard는 Windows에서 Cursor가 프로젝트 루트의 악성 git.exe를 사용자 확인 없이 자동 실행하는 취약점을 공개했습니다. 7백만+ 사용자, 5만+ 기업이 쓰는 도구에서 6개월 넘게 미수정 상태라는 점이 핵심이며, 한국 개발팀도 당장 Windows Sandbox·VM 격리나 AppLocker 같은 임시 완화책을 검토할 만한 사안입니다.
GeekNews
ESET 연구진이 Microsoft Secure Boot가 서명된 구형 shim들을 적시에 폐기하지 않아 사실상 13년 동안 우회 가능했다는 문제를 공개했습니다. 공격자는 오래된 shim 바이너리만으로 UEFI Secure Boot를 무력화해 부트킷을 심을 수 있고, 이는 Windows와 Linux 모두에 영향을 줍니다. 한국의 엔터프라이즈·공공·제조 현장에선 펌웨어 신뢰 체인, revocation 관리, 공급망 보안 점검이 왜 중요한지 다시 확인시켜 주는 사례입니다.
Ars Technica
CrowdStrike·FBI·Verizon 자료를 묶어, 최근 금융권 공격의 핵심이 비밀번호 탈취가 아니라 MFA 재설정과 OAuth 토큰 탈취라는 점을 짚습니다. 특히 Microsoft Teams 음성 피싱, 디바이스 코드 인증 흐름 악용, 토큰 기반 지속 접근 같은 수법이 실제로 늘고 있어, 한국의 보안·IT 운영팀에도 인증 설계와 헬프데스크 프로세스 재점검이 필요한 신호입니다.
VentureBeat
Perplexity AI가 macOS·Linux 개발자 머신에서 패키지, 확장 프로그램, MCP 설정 등을 읽기 전용으로 수집해 공급망 침해 노출 여부를 점검하는 스캐너 ‘bumblebee’를 공개했습니다. SBOM이나 EDR이 놓치기 쉬운 로컬 개발 환경의 실제 설치 상태를 NDJSON으로 정리하고, 알려진 취약 항목과 정확히 매칭해 대응 속도를 높이는 게 핵심입니다. 한국 개발 보안팀에겐 ‘어떤 개발자 PC가 지금 위험한가’를 빠르게 확인할 수 있는 현실적인 인시던트 대응 도구입니다.
GeekNews
이 글은 JPEG의 progressive scan 구조를 이용해, 파일이 부분적으로 로드되는 동안 서로 다른 이미지가 순서대로 보이게 만드는 ‘Regressive JPEGs’를 설명합니다. 스캔 헤더, DCT bin, Y/Cb/Cr 채널 배치까지 뜯어보며 실제로 여러 이미지를 한 JPEG 안에 이어붙이는 방식을 보여줍니다. 이미지 포맷·브라우저 렌더링·네트워크 전송을 다루는 한국 개발자에게 아주 재미있고 실전적인 바이너리 포맷 해부 사례입니다.
Hacker News Best
crustc는 rustc 1.98.0-nightly 전체를 4,600만 줄의 C로 변환해 GCC와 make만으로 다시 빌드할 수 있게 만든 프로젝트입니다. 핵심은 Rust→C 백엔드인 cilly로, LLVM/GCC가 닿지 않는 구형·희귀 타깃까지 Rust를 가져가려는 시도라는 점이 중요합니다. 임베디드·레거시 환경을 다루는 한국 개발자라면 ‘Rust 도입의 플랫폼 제약’을 줄일 수 있는 방향성으로 볼 만합니다.
GeekNews
pxpipe는 Claude Code/Fable 요청에서 긴 시스템 프롬프트·툴 문서·과거 히스토리를 PNG 이미지로 바꿔 보내 토큰 사용량을 크게 줄이는 로컬 프록시입니다. 공개 수치로는 요청 크기 약 60~70% 절감, 실제 비용도 세션 기준 42.21달러→6.06달러까지 낮췄다고 주장하지만, 해시·ID 같은 byte-exact 문자열은 오독 위험이 있어 손실 압축의 한계도 솔직히 공개했습니다. 한국의 AI 개발팀 입장에선 에이전트 코딩 비용 최적화 아이디어로 참고할 만한 실험입니다.
GeekNews

Hugging Face가 custom kernel 배포 프로젝트를 대폭 개편해 Hub 내 새로운 `kernel` 저장소 타입, trusted publishers, 코드 서명, Nix 기반 재현 빌드를 도입했습니다. GPU/가속기용 네이티브 커널을 더 안전하고 표준화된 방식으로 배포·로드할 수 있게 하려는 변화로, AI 인프라와 모델 최적화 워크플로에 직접 영향을 줍니다. 한국의 ML 플랫폼·인프라 팀에게는 성능 최적화 코드의 공급망 보안과 배포 표준을 동시에 챙길 수 있다는 점에서 실용성이 큽니다.
Hugging Face Blog
리눅스 KVM에서 게스트 VM이 호스트 루트 권한까지 탈출할 수 있는 고심각도 취약점(CVE-2026-53359, Januscape)이 공개됐고, 무려 16년간 숨어 있던 버그로 알려졌습니다. AMD·Intel 모두 영향권이며 Google이 25만 달러 포상금을 지급할 정도라서, 한국의 클라우드·IDC·플랫폼 운영팀은 패치 적용과 KVM 기반 격리 점검을 서둘러야 합니다.
Ars Technica

이 글은 PyPI의 Trusted Publishing을 ‘사람이 직접 신뢰하는 신호’가 아니라, CI/CD와 패키지 저장소 사이의 OIDC 기반 머신 인증 체계로 봐야 한다고 설명합니다. 장기 토큰 대신 짧고 최소 권한의 자격증명을 발급하는 구조라 공급망 보안에 유리하고, Python·npm·RubyGems·crates.io·NuGet까지 확산된 흐름이라 한국 개발팀의 배포 보안 설계에도 바로 참고할 만합니다.
GeekNews
PyPI가 릴리스 후 14일이 지난 버전에 새 파일 업로드를 막기로 했습니다. LiteLLM·Telnyx 공급망 사고 이후 나온 조치로, 오래된 안정 버전에 악성 파일이 뒤늦게 끼어드는 위험을 줄이는 게 핵심입니다. Python 패키지를 배포하는 팀이라면 이제 ‘기존 버전에 wheel만 추가’하던 관행 대신 버전 범프 중심의 릴리스 전략을 준비해야 합니다.
GeekNews
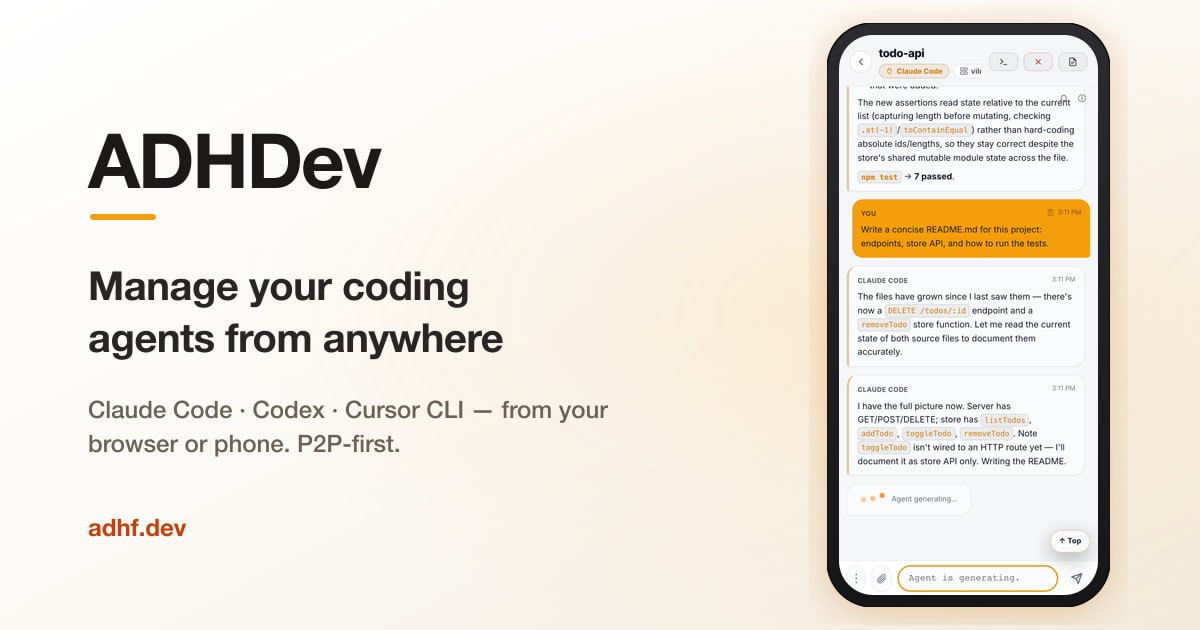
ADHDev 1.0은 Claude Code, Gemini CLI, Codex CLI, Aider 같은 로컬 코딩 에이전트를 브라우저나 모바일에서 제어하고, 여러 git worktree에 병렬 작업을 던진 뒤 안전하게 병합하는 기능을 제공합니다. P2P 우선 구조로 코드가 로컬 머신에 머무는 점도 강점이라, 사내 보안 제약이 큰 한국 조직에서 AI 코딩 에이전트 운영 도구로 관심을 가질 만합니다.
GeekNews
Postgres LISTEN/NOTIFY가 전역 배타 락 때문에 단순 구현에선 확장성이 떨어지지만, 알림을 버퍼링하고 배치로 보내는 방식으로 단일 서버에서 초당 최대 6만 건의 스트림 쓰기를 처리할 수 있다는 내용을 설명합니다. 실시간 이벤트 처리나 경량 큐를 Postgres로 운영하는 한국 개발자라면, 아키텍처를 바꾸지 않고도 처리량을 크게 끌어올릴 수 있는 실전 팁입니다.
GeekNews
이 글은 OpenTelemetry가 벤더 중립성은 얻었지만, 엄격한 안정성 약속과 방대한 언어·프레임워크 지원, 유지관리자 부족 때문에 기능 전달 속도가 느려졌다고 분석합니다. OTEP부터 명세, 시맨틱 규약, SDK, Collector, OTLP까지 병목이 누적되는 구조를 짚어줘서, OTel을 도입·확장 중인 한국 개발팀이라면 기대치와 운영 전략을 다시 점검하는 데 도움이 됩니다.
GeekNews
Slack은 기존의 장기 실행 EC2를 계속 수정하던 방식에서 벗어나, 불변 AMI를 교체 배포하는 차세대 EC2 플랫폼 ‘Shipyard’를 구축했습니다. 컨테이너로 옮기기 어려운 워크로드에도 현대적인 배포·운영 패턴을 적용한 사례라서, 레거시 인프라를 안고 있는 국내 플랫폼팀·SRE 조직에 특히 참고가 될 만합니다.
GeekNews

수천~수만 행 규모의 데이터 그리드를 브라우저에서 어떻게 버티게 만드는지, DOM 노드 수·메모리 사용량·가상화 같은 성능 문제를 단계적으로 설명한 글입니다. 데이터베이스 GUI처럼 편집·검색·열 고정·중첩 문서 확장까지 요구되는 복잡한 UI를 다뤄서, 한국 프론트엔드 개발자에게 실전 성능 최적화 힌트를 많이 줍니다.
GeekNews