Bun을 Rust로 다시 작성하기
Bun 창업자가 Bun의 대규모 코드베이스를 Zig에서 Rust로 재작성하게 된 배경과 이유를 직접 설명합니다. 월 2,200만 다운로드 규모의 런타임에서 use-after-free, 메모리 누수 같은 안정성 이슈가 반복됐고, Rust로의 전환은 메모리 안전성과 유지보수성을 크게 끌어올릴 수 있다는 점이 핵심입니다. Bun을 쓰는 한국 개발자나 인프라 팀이라면 향후 성능·안정성·기여 방식 변화까지 함께 봐야 할 글입니다.
GeekNews
Zig v0.17.0
Zig v0.17.0은 빌드 시스템을 재설계해 빌드 구성과 실행을 분리하고, 외부 도구가 빌드 그래프를 조회·제어할 수 있는 Build Server Protocol을 도입했습니다. 증분 컴파일과 ELF 링커 개선까지 포함돼 x86_64-linux 프로젝트의 빌드 경험이 좋아질 가능성이 커서, 언어·툴체인 변화에 민감한 개발자라면 꼭 볼 만한 업데이트입니다.
GeekNews
Uber 규모의 소프트웨어 팩토리를 효율적으로 운영하는 법
Uber급 소프트웨어 조직에서 AI를 개발 전 과정에 붙인 결과, PR의 70% 이상을 로컬·클라우드 에이전트가 처리하고 3,600개 이상의 에이전트 스킬이 하루 3만 회 넘게 실행된다는 운영 사례입니다. 사용량이 몇 배로 늘어도 비용과 성능을 최적화한 방식이 함께 소개돼, 대규모 개발 조직의 AI 자동화가 어디까지 왔는지 보여준다는 점에서 한국 엔지니어링 리더들에게 특히 참고할 만합니다.
GeekNews
There's a new way to break RSA that's faster than anything we've seen before
RSA를 소인수분해하지 않고도 서명을 위조하는 새로운 공격이 공개되면서, 오래된 1024-bit 키는 물론 2048/4096-bit RSA의 체감 보안성도 크게 낮아졌다는 분석이 나왔습니다. 당장 널리 쓰이는 구현이 전부 위험한 건 아니지만, 한국의 보안·인프라 엔지니어에게는 레거시 RSA 점검과 포스트양자암호 전환을 더 서둘러야 한다는 강한 신호입니다.
Ars Technica
AdFection: Targeted ads turned into a pipeline for zero-click mercenary spyware
Citizen Lab의 조사에 따르면 온라인 광고 생태계가 ‘제로클릭’ 머서너리 스파이웨어 감염 경로로 악용됐습니다. 개발자와 보안팀 입장에선 광고·추적 스크립트, 모바일 브라우저/OS 공격면, 공급망 보안 점검이 더 이상 선택이 아니라는 점을 보여주는 사례라 중요합니다.
Hacker News Best
Zero-day exploit completely defeats default Windows 11 BitLocker protections
Windows 11 기본 BitLocker 보호를 몇 초 만에 우회할 수 있는 제로데이 ‘YellowKey’가 공개됐고, USB와 WinRE 진입만으로 복호화 키 없이 디스크 전체 접근이 가능하다는 점이 확인됐습니다. 정부·기업 단말에서 널리 쓰이는 기본 보안 가정을 흔드는 이슈라서, 한국 보안팀과 IT 운영팀은 BitLocker 기본 설정 재점검과 물리 접근 통제, 복구 환경 정책을 서둘러 점검할 필요가 있습니다.
Ars Technica
유효한 인증서와 탈취 계정, 공격자들은 어떻게 npm의 마지막 신뢰 신호를 뚫었나
npm에서 633개 악성 패키지 버전이 Sigstore provenance 검증을 통과했고, Nx Console 확장도 탈취된 계정으로 배포돼 약 40분 동안 6,000회가량 활성화된 것으로 나타났습니다. 핵심은 서명이 ‘CI에서 빌드됐다’는 사실만 보장할 뿐, 게시한 사람이 진짜 권한자인지는 증명하지 못한다는 점입니다. 한국 개발팀도 npm·VS Code·CI/CD 기반 공급망 보안을 ‘서명 있으면 안전’ 수준에서 끝내지 말고, 계정 보호·이상 배포 탐지·자동 업데이트 통제까지 함께 봐야 합니다.
VentureBeat
Zig 0.16.0 릴리즈
Zig 0.16.0은 244명의 기여자와 1,183개 커밋이 반영된 대형 릴리즈로, 이번 버전의 핵심은 파일시스템·네트워킹·타이머를 하나로 묶는 새로운 `std.Io` 인터페이스입니다. 여기에 LLVM 백엔드 incremental compilation, 타입 해석 구조 개편, 내장 퍼저 강화, 여러 breaking change까지 포함돼 Zig를 실제로 쓰는 개발자라면 마이그레이션과 설계 방향을 꼭 확인해야 합니다. 저수준 언어·툴체인에 관심 있는 국내 개발자에게도 의미가 큰 업데이트입니다.
GeekNews
사후 분석: TanStack npm 공급망 침해
TanStack는 42개 @tanstack 패키지의 84개 악성 버전이 배포된 npm 공급망 침해 사고를 공개하고, GitHub Actions 캐시 오염·OIDC 토큰 메모리 추출·pull_request_target 악용이 결합된 공격 경로를 자세히 설명했습니다. 영향을 받은 버전을 설치한 개발자에게 AWS·GCP·Kubernetes·Vault·GitHub·npm·SSH 자격 증명 교체까지 권고한 만큼, 한국 개발팀도 CI/CD와 오픈소스 배포 파이프라인 점검에 바로 참고할 가치가 큽니다.
GeekNews
ssh-keysign-pwn - Linux 0-day로 비권한 사용자가 root 소유 파일을 읽는 PoC
리눅스 커널의 `__ptrace_may_access()` 처리 결함과 `ssh-keysign`/`chage`의 파일 디스크립터 관리 문제를 조합해, 비권한 사용자가 `/etc/shadow`나 SSH 호스트 키 같은 root 소유 파일을 읽을 수 있는 PoC가 공개됐습니다. Debian, Ubuntu, Arch, CentOS 등 여러 배포판에서 재현됐고 CVE-2026-46333로 연결돼 있어, 한국의 인프라·플랫폼·보안 팀이라면 커널 패치와 setuid 바이너리 점검을 바로 검토할 만한 사안입니다.
GeekNews
Bun 1.4 출시 — Zig에서 Rust로 재작성, Node.js 호환성 역대 최대 폭 향상
Bun 1.4가 출시되면서 Node.js 테스트 스위트 기준 1,517개 테스트를 추가로 통과했고, 2,900개 이상 이슈를 수정해 호환성이 크게 올라갔습니다. 유휴 CPU 사용량 5배 감소, 메모리 최대 35% 절감, Linux 시작 속도 50% 향상까지 포함돼서, JS/TS 런타임이나 툴체인 선택에 민감한 국내 개발팀이라면 바로 체크해볼 만한 릴리스입니다.
GeekNews
또다시 Microsoft 사칭 패키지 공격…자격 증명 탈취 악성코드 발견
Microsoft 공식 오픈소스 패키지 73개가 악성 코드로 오염돼, AI 코딩 에이전트가 이를 열었을 때 AWS·Azure·GCP·Kubernetes·비밀번호 관리자 등 자격증명을 훔치는 공격이 확인됐습니다. 특히 OIDC 토큰과 SLSA 신뢰 체인까지 노린 점이 핵심이라, 패키지 신뢰 모델 자체를 다시 점검해야 한다는 경고로 읽힙니다. 국내 개발팀도 CI/CD 비밀값 관리, 패키지 서명 검증, 에이전트 기반 개발 환경 격리를 서둘러야 할 뉴스입니다.
Ars Technica
EC2 안 Firecracker VM으로 브라우저를 1초 미만에 시작하기
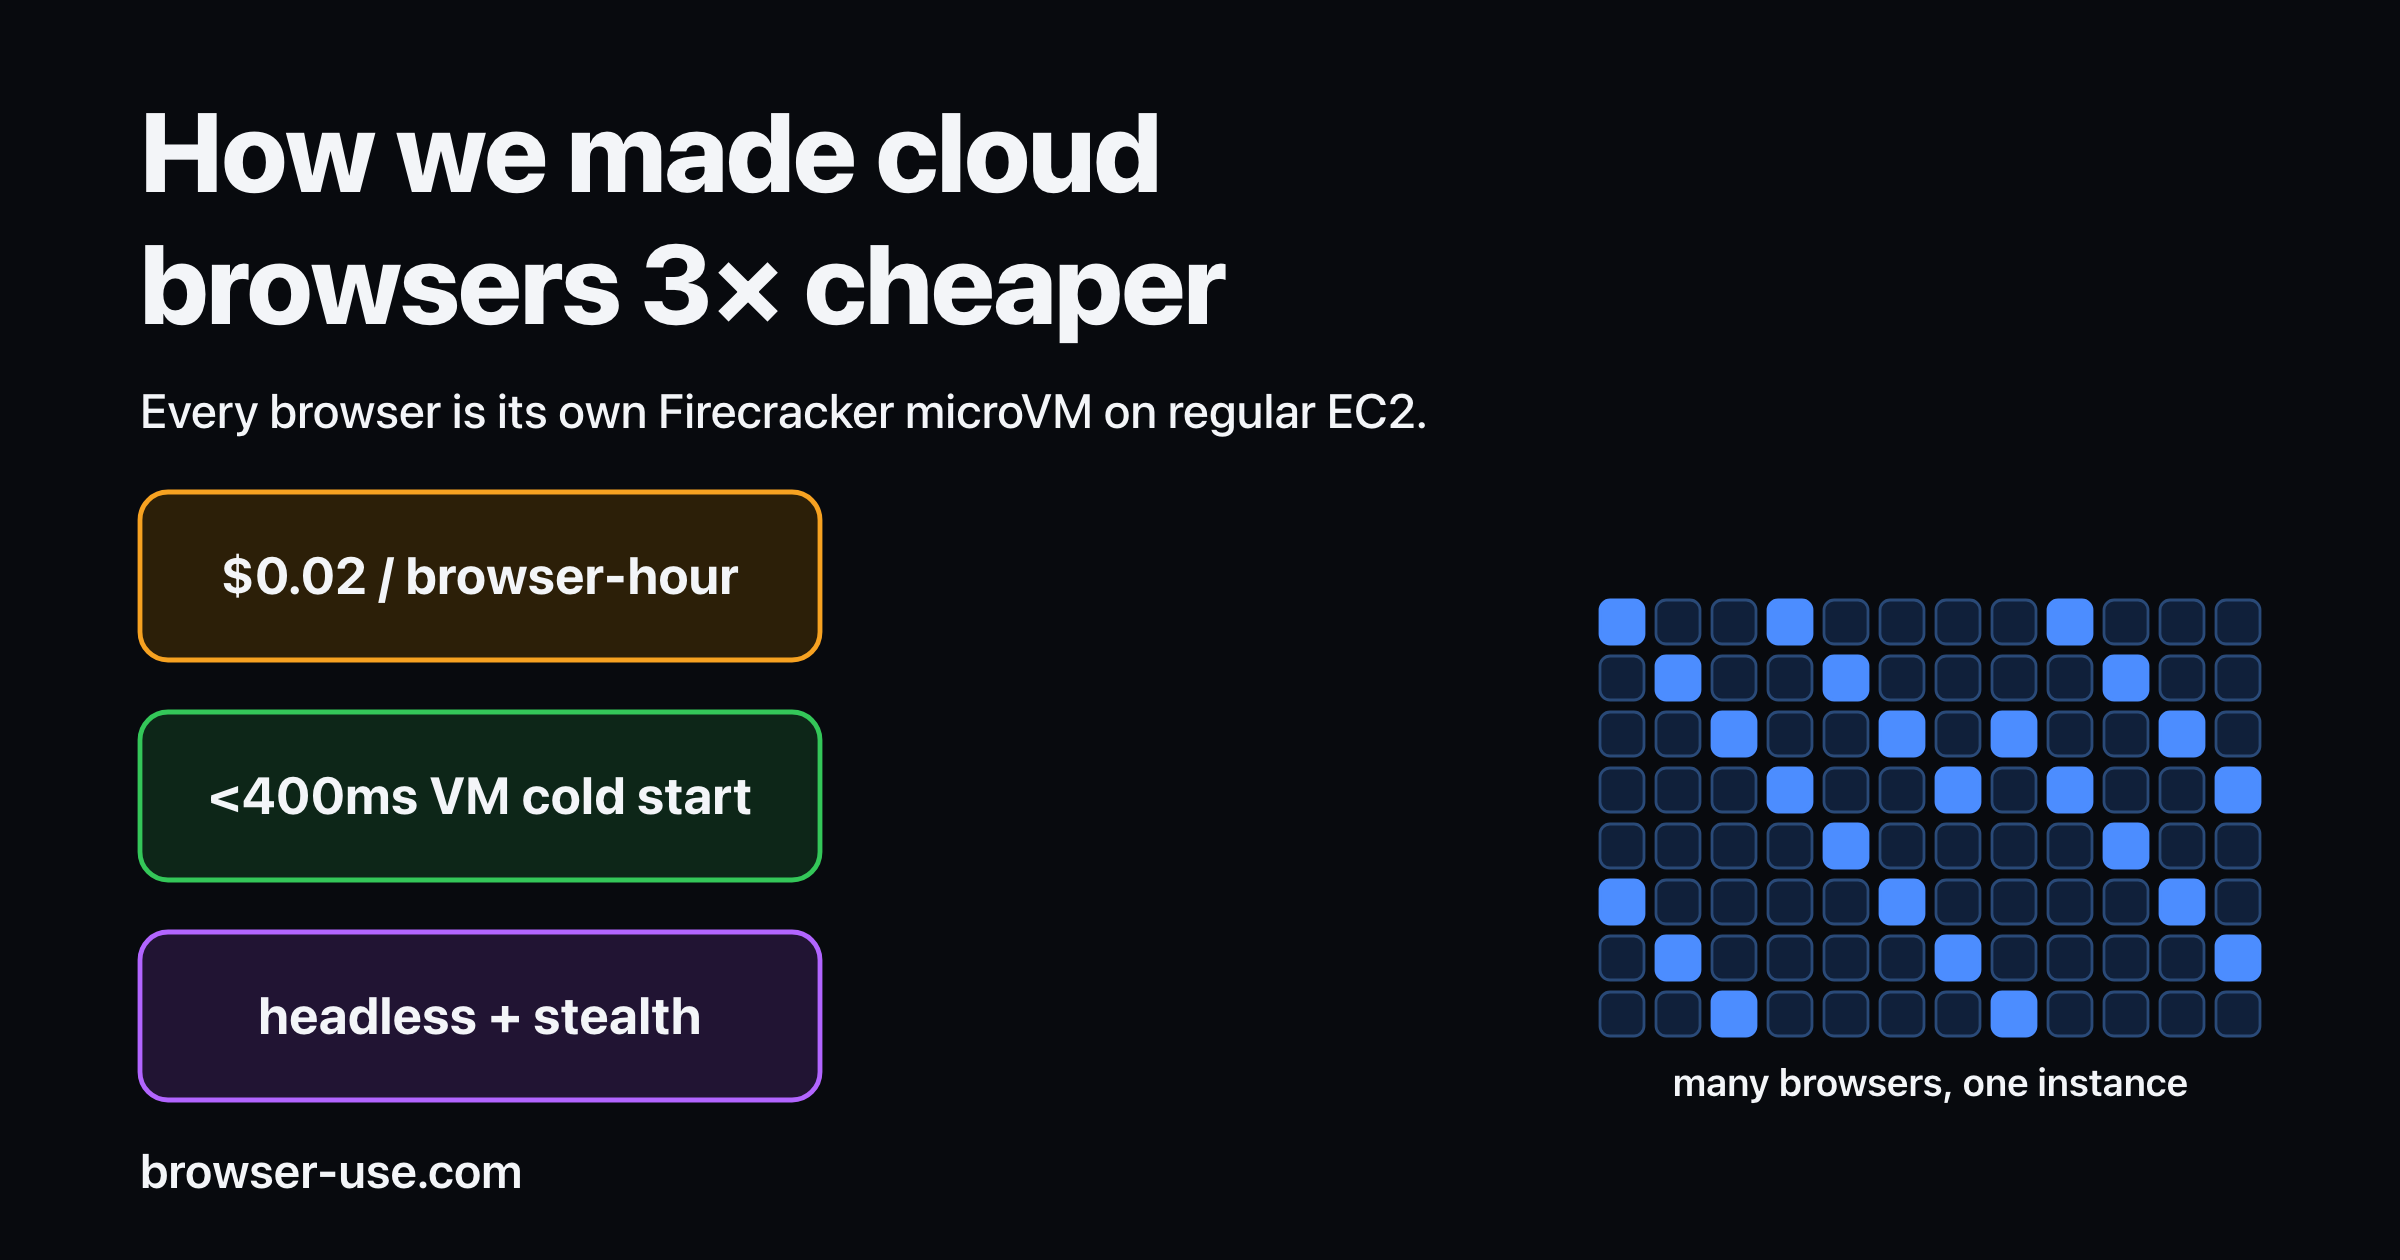
Browser Use가 클라우드 브라우저 세션을 EC2 위 Firecracker VM으로 1초 미만에 띄우고, 비용도 브라우저 시간당 0.06달러에서 0.02달러로 낮춘 인프라 재구축 과정을 공개했습니다. 격리·속도·비용이라는 상충 목표를 어떻게 풀었는지 설명해줘서, 브라우저 자동화·에이전트 실행 환경·샌드박싱 인프라를 다루는 한국 개발자에게 특히 참고할 만합니다.
GeekNews
npm v12의 예정된 호환성 깨짐 변경
npm v12는 `npm install`의 기본 동작을 크게 바꿉니다. 의존성 스크립트 실행은 기본적으로 꺼지고(`allowScripts`), Git 의존성과 원격 URL 의존성도 명시적으로 허용해야만 설치됩니다. Node 생태계에서 공급망 보안 이슈가 계속 커지는 만큼, 한국 개발팀도 npm 11.16+에서 경고를 미리 점검하고 `approve-scripts` 기반 allowlist를 커밋해 두는 게 중요합니다.
GeekNews
Project Valhalla, Explained: How a Decade of Work Arrives in JDK 28
OpenJDK가 JDK 28에 Project Valhalla의 핵심인 value classes/object를 통합하기로 하면서, 자바의 ‘객체는 무겁다’는 오래된 한계를 본격적으로 손보게 됐습니다. 아직 preview 단계지만, 포인터 간접 참조와 객체 오버헤드를 줄여 성능·메모리 효율을 크게 개선할 수 있어 JVM 기반 백엔드나 금융·대규모 서비스 개발자라면 꼭 체크할 만한 변화입니다.
Hacker News Best
TP-Link Kasa cameras leaked home GPS via unauthenticated UDP for 6 years
TP-Link Kasa EC71 카메라에서 6년 넘게 인증 없는 UDP로 GPS 위치가 노출되고, 공용 RSA 키·취약한 자격증명 저장까지 확인됐다는 보안 분석입니다. 연구자는 펌웨어 추출, 패킷 분석, 하드웨어 리커버리까지 거쳐 v2.4.1 패치를 이끌어냈고, 중고 기기에서도 이전 사용자 정보가 복구될 수 있는 경로를 지적했습니다. IoT 제품을 만들거나 도입하는 한국 팀에게는 ‘부분 수정’이 아니라 제품군 전반의 아키텍처 보안 점검이 왜 중요한지 보여주는 사례입니다.
Hacker News Best
Bad Epoll (CVE-2026-46242)
리눅스 커널 epoll 서브시스템의 use-after-free 경쟁 조건 취약점(CVE-2026-46242)을 다룬 분석으로, 비권한 프로세스가 root 권한을 얻을 수 있고 Android와 Chrome sandbox 환경까지 영향권에 들어간다고 설명합니다. 특히 race window가 매우 작음에도 99% 신뢰도로 익스플로잇이 가능하다는 점, 그리고 Anthropic의 Mythos가 비슷한 버그는 찾았지만 이 취약점은 놓쳤다는 비교가 인상적입니다. 커널·보안·브라우저 샌드박스 체인에 관심 있는 한국 개발자라면 꼭 볼 만한 내용입니다.
GeekNews
dbtrail - 모든 행 변경을 기억하고 되돌리기 가능한 MySQL용 타임머신
dbtrail은 MySQL 바이너리 로그를 스트리밍해 모든 row 변경의 before/after 이미지를 인덱싱하고, 특정 시점 조회와 손상된 데이터만 정밀 복구하는 SQL까지 생성해주는 오픈소스 도구입니다. RDS·Aurora·Cloud SQL 같은 매니지드 MySQL도 지원하고, `AS OF` 쿼리·웹 콘솔·MCP 서버까지 제공해 운영 장애 대응 방식을 꽤 바꿀 수 있습니다. DB 운영과 복구 자동화에 관심 있는 한국 개발자·DBA라면 바로 체크할 만한 툴입니다.
GeekNews
We tracked down the 16-year-old WAL-reset SQLite bug
Tailscale이 지난 6개월간 19번 발생한 DB 손상의 원인을 추적한 끝에 SQLite 내부의 16년 된 WAL reset 버그를 찾아내고 수정한 과정을 공개했습니다. 단일 writer 구조, 백업 파이프라인, integrity_check, 장애 분석까지 실전 운영 디테일이 풍부해서, SQLite를 프로덕션에서 쓰는 한국 개발자라면 꼭 볼 만한 포스트모템입니다.
Hacker News Best
DuckDB v2.0 “Cyanoptera” 미리보기
DuckDB v2.0 미리보기는 Quack 프로토콜과 CONNECT로 원격 DB 쿼리를 서버 측에서 실행하고 결과만 스트리밍할 수 있게 하면서, 인프로세스 분석 DB를 장기 실행 서비스까지 확장했습니다. VARIANT, 트리거, NEAREST 조인, 비동기 I/O, 파티션 인식 최적화 등도 추가됐고, 재귀 CTE 벤치마크는 4.90초에서 0.12초로 약 40배 빨라졌습니다. 데이터 플랫폼·분석 인프라를 다루는 한국 개발자라면 DuckDB의 활용 범위가 로컬 분석을 넘어 서비스 아키텍처로 넓어지는 신호로 볼 만합니다.
GeekNews
Homebrew 7.0.0
Homebrew 7.0.0이 공개되면서 설치/업그레이드 성능 개선, 강화된 샌드박싱, 내장 취약점 검사와 advisory DB, macOS 네이티브 앱 등 실사용 변화가 대거 들어왔습니다. 동시에 macOS 10.15 지원 종료와 Intel Mac의 Tier 3 강등까지 발표돼, 맥 기반 개발 환경을 쓰는 한국 개발자라면 CI와 로컬 툴체인 점검이 필요합니다.
Hacker News Best
Training a 4B model to produce 81% faster query plans than Postgres
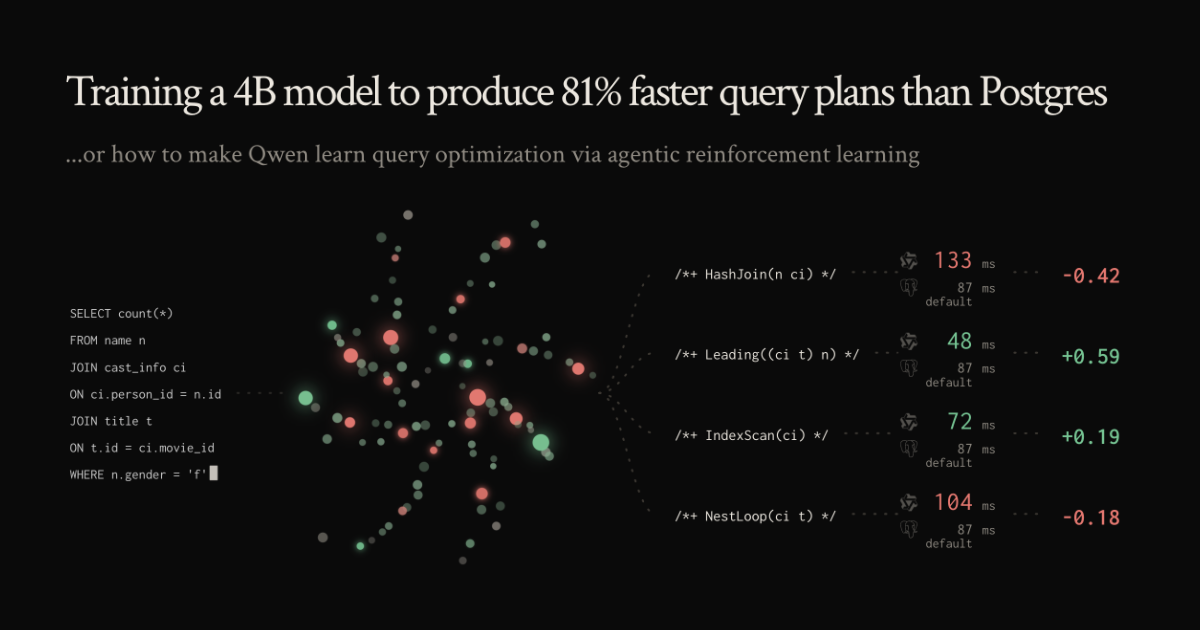
작은 오픈 웨이트 4B 모델을 SFT와 RL로 후학습해 Postgres 기본 플랜보다 더 빠른 쿼리 계획을 생성했다는 실험입니다. 113개 조인 중심 쿼리에서 지연 시간을 44.7% 줄였고, 일부 사례에서는 최대 81% 더 빠른 실행 계획을 만들었다는 점이 핵심이에요. 데이터베이스 성능 최적화와 LLM 에이전트 활용에 관심 있는 한국 개발자에게는, AI가 실제 시스템 소프트웨어 영역까지 파고들 수 있다는 점에서 꽤 중요한 사례입니다.
Hacker News Best
Lean proved this program correct; then I found a bug
작성자는 Lean으로 정합성이 증명된 zlib 구현을 1억 500만 회 이상 퍼징한 끝에, 애플리케이션 코드가 아니라 Lean 4 런타임의 heap buffer overflow를 찾아냈습니다. ‘검증된 프로그램’도 결국 컴파일러·런타임·FFI 같은 하부 스택까지 믿어야 한다는 점을 보여줘서, 한국의 보안·PL·검증 커뮤니티에 꽤 큰 메시지를 던지는 사례입니다.
Hacker News Best
The next evolution of the Agents SDK
OpenAI가 Agents SDK를 업데이트해 파일 탐색, 명령 실행, 코드 수정, 장기 작업을 안전한 샌드박스 안에서 처리할 수 있게 했습니다. 단순한 모델 호출을 넘어 실제 워크스페이스 기반 에이전트를 표준 방식으로 만들 수 있게 해줘, 한국 개발팀 입장에선 사내 문서 분석·코드 자동화·민감 데이터 처리형 에이전트 구축 방식에 직접 영향을 줄 소식입니다.
OpenAI Blog
New Codex features include the ability to use your computer in the background
오픈AI가 Codex 데스크톱 앱 업데이트를 통해 백그라운드에서 PC 앱을 직접 클릭·입력하고, 작업을 예약 실행하며, 인앱 브라우저와 90개 신규 플러그인까지 지원한다고 밝혔습니다. 단순 코드 보조를 넘어 프런트엔드 테스트, 웹 피드백, 반복 작업 자동화 등 실제 워크플로우에 붙는 ‘에이전트형 컴퓨팅’으로 진화하고 있다는 점이 중요합니다. 국내 개발팀 입장에서는 IDE 보조를 넘어 데스크톱 전체를 다루는 AI 자동화 경쟁이 본격화됐다는 의미입니다.
Ars Technica
Android CLI: 어떤 에이전트로든 Android 앱을 3배 빠르게 빌드
Google이 Android CLI 프리뷰를 공개하면서 SDK 설치, 프로젝트 생성, 에뮬레이터 실행, 앱 배포를 터미널 중심으로 통합했고, 내부 실험 기준 작업 속도는 최대 3배, LLM 토큰 사용량은 70% 이상 줄였다고 밝혔습니다. Android Skills와 Knowledge Base까지 함께 제공해 에이전트가 최신 가이드라인을 참조할 수 있어, 국내 모바일팀의 AI 코딩 워크플로 설계에 직접적인 영향을 줄 소식입니다.
GeekNews
해커 집단, 전례 없는 규모로 오픈소스 코드 오염
TeamPCP라는 해커 그룹이 VS Code 확장을 악용해 GitHub 개발자 계정을 침해했고, 그 결과 약 3,800~4,000개 저장소가 영향을 받은 것으로 알려졌습니다. 최근 몇 달간 500개 이상 오픈소스 패키지를 오염시키는 연쇄 공급망 공격이 이어지고 있어, 한국 개발자와 보안팀도 패키지 검증·권한 최소화·의존성 감사를 더 엄격하게 가져가야 한다는 경고로 볼 만합니다.
Wired
Hub 작업을 위한 에이전트 최적화 CLI, hf CLI를 설계한 방법
Hugging Face가 `hf` CLI를 사람뿐 아니라 Claude Code·Codex·Cursor 같은 코딩 에이전트에 최적화하도록 재설계했습니다. 에이전트 모드에서는 ANSI 제거, 비압축 전체 값 출력, 프롬프트 없는 구조화된 응답으로 바뀌며, 복잡한 다단계 작업에서 Python SDK나 직접 curl을 쓰는 방식보다 토큰을 최대 6배 아낄 수 있다고 합니다. 에이전트 기반 개발이 늘어나는 한국 개발팀에겐 ‘사람용 CLI’가 아니라 ‘에이전트가 읽기 좋은 인터페이스’가 새 설계 기준이 되고 있다는 점이 포인트예요.
Hugging Face Blog
Debian은 재현 가능한 패키지를 제공해야 함
Debian 릴리스 팀이 forky 사이클 중간부터 재현 가능한 패키지를 사실상 필수 정책으로 밀어붙입니다. 이제 reproduce.debian.net에서 재현되지 않는 새 패키지나 재현성이 퇴행한 패키지는 testing 마이그레이션이 막히기 때문에, 리눅스 배포판·오픈소스 공급망 보안·빌드 파이프라인을 다루는 개발자라면 꼭 봐야 할 변화입니다.
GeekNews
페일오버가 안전하지 않을 때: Kubernetes 기반 고가용성 PostgreSQL 구축
Datadog는 게임데이에서 가용 영역 지연 장애를 일부러 일으켰다가, Kubernetes 기반 PostgreSQL 클러스터에서 primary는 쓰기를 계속 받는데 replica가 따라오지 못해 ‘안전한 페일오버가 불가능한’ 구조적 문제를 발견했습니다. 이후 자동 페일오버와 데이터 내구성을 함께 보장하도록 아키텍처를 재설계한 과정을 공유하는데, 멀티 AZ 운영이나 상태 저장 워크로드를 다루는 한국 인프라 팀에게 매우 현실적인 교훈을 줍니다.
GeekNews