ETH-68: Linux용 이더넷 오디오 인터페이스
ETH-68은 Linux에서 JACK과 PipeWire로 사용할 수 있는 이더넷 오디오 인터페이스로, 6개 입력과 8개 출력을 제공하고 48kHz/64샘플에서 왕복 지연 3.620ms를 기록했습니다. Linux 오디오 제작 환경은 선택지가 많지 않은 만큼, 저지연 네트워크 오디오 장비를 찾던 국내 오디오·미디어 개발자에게 반가운 소식입니다.
GeekNews
ETH-68은 Linux에서 JACK과 PipeWire로 사용할 수 있는 이더넷 오디오 인터페이스로, 6개 입력과 8개 출력을 제공하고 48kHz/64샘플에서 왕복 지연 3.620ms를 기록했습니다. Linux 오디오 제작 환경은 선택지가 많지 않은 만큼, 저지연 네트워크 오디오 장비를 찾던 국내 오디오·미디어 개발자에게 반가운 소식입니다.
GeekNews
BetterWispr는 macOS 14 이상에서 Option+Space로 바로 음성 입력을 할 수 있는 무료 오픈소스 받아쓰기 앱입니다. 로컬 모델 자산을 설치하면 오프라인 전사도 가능하고 계정 없이 쓸 수 있어, 한국 개발자나 문서 작업이 많은 직군에선 프라이버시를 지키면서 생산성을 높일 수 있는 실용적인 선택지입니다.
GeekNews
Mozilla가 규제·보안 민감 조직을 위한 Firefox Enterprise를 공개했습니다. 온프레미스 배포를 지원하고 브라우저 정책, 관리, 데이터 위치를 조직이 직접 통제·감사할 수 있게 설계된 점이 핵심입니다. 금융·공공·의료처럼 통제권이 중요한 한국 기업 환경에서도 브라우저 선택지가 넓어질 수 있습니다.
GeekNews
이 글은 ‘패스키는 함정’이라는 주장에 반박하며, 일반적인 synced passkey는 실제로 attestation을 거의 제공하지 않고 소비자 서비스가 이를 강제하면 사용자 대부분을 차단하게 된다고 설명합니다. WebAuthn과 패스키 도입을 검토하는 국내 서비스·보안팀 입장에선 TOTP 대비 보안성과 실제 운영 제약을 균형 있게 이해하는 데 유용합니다.
Hacker News Best
`rzweb`은 Rizin 기반 리버스 엔지니어링 환경을 브라우저에서 바로 쓰게 해주는 도구로, 분석 연산을 WebAssembly로 로컬 처리해 파일을 외부로 보내지 않습니다. 서버 없이 ELF·PE·Mach-O 분석이 가능해 보안 교육, 샘플 1차 확인, 가벼운 분석 환경으로 한국 보안 엔지니어에게 쓸모가 있습니다.
GeekNews
2026년 초 약 100일 동안 이란·북한·러시아·범죄조직이 얽힌 대형 공격이 연쇄적으로 발생했고, 공급망과 신뢰 관계 악용이 공통 패턴이었다는 타임라인 정리입니다. Stryker 20만대 시스템 삭제, Lockheed Martin 375TB 유출 주장, Axios npm 감염, FBI 관련 침해 등 굵직한 사례가 한데 묶여 있어 현재 보안 위협 지형이 얼마나 공격적으로 바뀌는지 보여줍니다. 국내 보안팀 입장에선 ‘개별 사건’보다 공급망·계정 신뢰·AI 기반 피싱 방어를 우선순위에 둬야 한다는 메시지가 큽니다.
GeekNews
Loupe는 iOS 앱이 공개 API만으로 읽을 수 있는 기기 정보와 핑거프린팅 신호를 실제 값 그대로 보여주는 오픈소스 앱입니다. locale·timezone·배터리 같은 수동 신호부터 canOpenURL, Keychain 재설치 유지 같은 고급 기법까지 정리해놔서, 한국의 모바일 개발자와 보안팀이 프라이버시 리스크를 점검하기 좋습니다.
GeekNews
FCC가 국가안보를 이유로 외산 라우터 규제를 밀어붙이던 흐름 속에서, 넷기어에는 2027년 10월 1일까지 조건부 수입 승인을 내줬습니다. 문제는 FCC도 넷기어도 왜 예외를 줬는지, 미국 내 제조 계획이 있는지 명확히 설명하지 않았다는 점이라서, 네트워크 장비 규제가 기술보다 정치·정책 변수에 더 좌우될 수 있다는 신호로 읽힙니다.
The Verge
Lightrun 조사에 따르면 대기업 SRE·DevOps 리더의 43%가 AI가 생성한 코드 변경이 QA와 스테이징을 통과한 뒤에도 프로덕션에서 수동 디버깅이 필요하다고 답했습니다. 특히 한 번의 재배포로 검증이 끝난 경우는 0%였고, 최근 아마존 장애 사례까지 겹치면서 한국 개발 조직에도 ‘코드 생성보다 관측성·승인·배포 가드레일이 더 시급하다’는 메시지를 줍니다.
VentureBeat
스웨덴 정부가 자국 화력발전소 운영을 교란하려 한 ‘파괴적’ 사이버공격 시도를 러시아 정보기관 연계 해커의 소행으로 지목했습니다. 공격은 실패했지만, 산업제어시스템(OT)과 에너지 인프라 보안이 국가 안보 이슈로 직결된다는 점에서 한국의 전력·제조 업계도 주의 깊게 볼 만합니다.
TechCrunch
ccinv는 Claude Code의 commands, skills, agents, hooks, MCP 서버, plugins를 user/project/local/plugin 스코프별로 한 번에 스캔해 보여주는 CLI입니다. npx 한 번으로 실행되고 HTML 대시보드도 지원해, Claude Code를 팀이나 프로젝트 단위로 굴리는 한국 개발자에게 설정 점검·온보딩·디버깅 시간을 줄여줄 수 있습니다.
GeekNews

FIFA 내부 API의 권한 검증 누락 때문에 연구자가 월드컵 경기 TV 송출 스트림까지 제어할 수 있었다는 보고입니다. 한국의 개발·보안 팀에는 단순한 인증 우회가 대형 미디어 인프라 전체로 번질 수 있다는 점, 그리고 백엔드 권한 체크의 기본기가 얼마나 중요한지 다시 보여줍니다.
TechCrunch
이 글은 Git이 소스 저장소로서는 뛰어나지만, 비동기 협업과 stacked PR 같은 현대 개발 워크플로에는 구조적으로 불편하다고 비판합니다. 특히 jj를 염두에 두고 rebase 중심 협업의 문제를 풀어 설명해, 대규모 코드리뷰와 병렬 작업이 많은 한국 개발팀에게 워크플로 재검토 포인트를 던집니다.
GeekNews
20년차 macOS/iOS 개발자가 SwiftUI·AppKit·TextKit 2로 마크다운 채팅 UI를 구현해보며 겪은 병목을 정리한 글입니다. 결과적으로 텍스트 선택, 스트리밍 렌더링, 성능, 접근성까지 고려하면 WebKit이나 Electron이 오히려 현실적인 선택일 수 있다는 메시지라, AI 채팅형 앱을 만드는 팀에게 특히 시사점이 큽니다.
Hacker News Best
zerostack은 순수 Rust로 만든 경량 코딩 에이전트로, 파일 편집·grep·디렉터리 탐색·권한 게이트가 있는 Bash 실행·MCP·웹 도구까지 지원합니다. 코드베이스가 약 7천 LoC로 비교적 작아 구조를 파악하거나 커스텀 에이전트 구현 참고용으로도 좋아서, AI 개발도구를 직접 붙이려는 한국 엔지니어에게 실전적인 출발점이 될 수 있습니다.
Hacker News Best
Grafana Labs가 탈취된 토큰으로 GitHub 환경이 침해돼 소스코드가 유출됐지만, 몸값은 지불하지 않겠다고 밝혔습니다. 고객 데이터나 재무 정보 접근은 없었다고 하지만, 토큰 관리와 GitHub 접근통제의 중요성을 다시 보여주는 사례입니다. 한국 기업·개발팀에도 CI/CD 자격증명 회전, 저장소 권한 최소화, 소스코드 유출 대응 프로세스를 점검할 계기가 됩니다.
TechCrunch

GitHub가 시크릿 스캐닝에서 대규모로 false positive를 줄이며 탐지 신뢰도를 높인 방법을 설명한 글입니다. 보안 알림의 정확도가 실제 대응 효율을 좌우하는 만큼, DevSecOps를 운영하는 한국 팀에는 ‘탐지는 많이’보다 ‘정확하게 경고하기’가 더 중요하다는 점을 잘 보여줍니다.
GitHub Blog

Google과 FBI가 ‘Silent Ransom Group’이 가짜 IT 직원으로 위장해 피해 기업 사무실에 직접 들어가 USB로 데이터를 빼내거나 원격 접속을 돕는 수법을 경고했습니다. 2026년 1~5월 동안 로펌 등 수십 곳이 표적이 됐다고 해, 보안 위협이 온라인을 넘어 오프라인으로 확장되고 있음을 보여줍니다. 한국 기업도 출입 통제, 헬프데스크 검증 절차, USB 차단 정책처럼 물리 보안과 사이버 보안을 함께 설계해야 한다는 점이 중요합니다.
TechCrunch
suji는 Zig·TypeScript 중심으로 만들어진 Electron 대체제 성격의 프로젝트로 보이며, 저장소 구조상 런타임·SDK·플러그인 체계를 함께 갖추려는 시도가 엿보입니다. 아직 스타 수나 채택 사례는 거의 없지만, Electron의 무거움에 불만이 큰 국내 데스크톱 앱 개발자라면 한 번 지켜볼 만한 초기 프로젝트입니다.
GeekNews
AMD가 AM5 소켓 지원을 최소 2029년까지 연장하고, AM4용 Ryzen 7 5800X3D 재출시와 AM5용 Ryzen 7 7700X3D도 발표했습니다. PC 개발 환경이나 개인 워크스테이션을 운영하는 한국 개발자들에겐 메인보드를 유지한 채 CPU만 업그레이드할 수 있는 기간이 길어졌다는 점이 반가운 소식입니다.
Ars Technica
마이크로소프트가 Windows, Office 등 전 제품군에 걸쳐 570건의 보안 취약점을 한 번에 패치했고, 이 과정에서 AI를 활용해 코드 취약점 발견을 도왔다고 밝혔습니다. 한국 개발·보안팀 입장에선 패치 대응 우선순위뿐 아니라, AI를 보안 코드 리뷰와 취약점 탐지 워크플로에 실제로 접목하는 흐름이 본격화되고 있다는 점이 중요합니다.
TechCrunch
Git-bug는 이슈와 댓글을 Git 저장소 안에 저장하고, push/pull로 다른 저장소와 동기화하는 분산형 버그 추적기입니다. GitHub나 GitLab 같은 특정 호스팅 서비스에 종속되지 않고 오프라인에서도 이슈를 다룰 수 있어, 자체 호스팅·오픈소스 협업·규제 산업 환경의 한국 개발팀에 특히 잘 맞는 도구입니다.
GeekNews
OpenKnowledge는 Obsidian·Notion 대안으로 포지셔닝한 로컬 우선 오픈소스 마크다운 에디터로, Claude·Codex·Cursor 연동과 MCP·CLI 기반 에이전트 워크플로우를 지원합니다. macOS 앱과 웹/CLI 설치 경로가 명확하고, 지식베이스·스펙 문서·LLM 위키를 한 번에 다루려는 개발자에게 바로 시험해볼 만한 도구입니다.
GeekNews
MPEG-4 Part 2(Visual) 관련 마지막 특허가 브라질에서 만료되면서, 이제 전 세계적으로 해당 코덱의 특허 리스크가 사실상 사라졌습니다. 멀티미디어 소프트웨어를 다루는 개발자나 배포 담당자에게는 법적 부담 없이 레거시 포맷 지원을 유지·확장할 수 있다는 점에서 실무적 의미가 큽니다.
GeekNews

이 글은 Rust에서 아직 완성되지 않은 에러 처리나 예외 경로를 즉시 막히는 컴파일 에러 대신 ‘경고’로 남겨 개발 흐름을 유지하는 방법을 설명합니다. CI에서 `-D warnings`로 최종 병합 전에만 엄격하게 막는 식의 운영 팁까지 담겨 있어, Rust를 쓰는 한국 개발팀이라면 생산성과 코드 품질 사이 균형을 잡는 데 참고할 만합니다.
GeekNews

StreetComplete는 주변의 누락된 OpenStreetMap 정보를 ‘퀘스트’ 형식으로 보여주고, 현장에서 간단한 답변만으로 바로 지도를 수정할 수 있게 해주는 앱입니다. 복잡한 편집기 없이 실사용자가 곧바로 데이터 품질 개선에 참여할 수 있어, 지도·모빌리티·로컬 서비스에 관심 있는 한국 개발자에게도 흥미로운 사례입니다.
Hacker News Best
이 글은 코드는 사람이 직접 쓰고, LLM에는 계획 정리·조사·검토 같은 주변 작업을 맡겨 프로그래밍의 재미와 생산성을 함께 챙기자는 제안을 합니다. AI 코딩 도구 도입이 빠르게 확산되는 지금, 코드베이스 이해와 주도권을 잃지 않는 워크플로를 고민하는 한국 개발자들에게 현실적인 기준점을 줍니다.
GeekNews
이 글은 :has(), @scope, Container Query, dialog, Popover 같은 브라우저 네이티브 기능만으로 UI와 상호작용을 구현하는 기법을 모아둔 레퍼런스입니다. 라이브러리 의존도를 줄이고 번들 크기와 복잡도를 낮추려는 흐름과 맞물려, 한국 프론트엔드 개발자에게 ‘요즘 브라우저만으로 어디까지 가능한가’를 빠르게 확인하게 해줍니다.
GeekNews
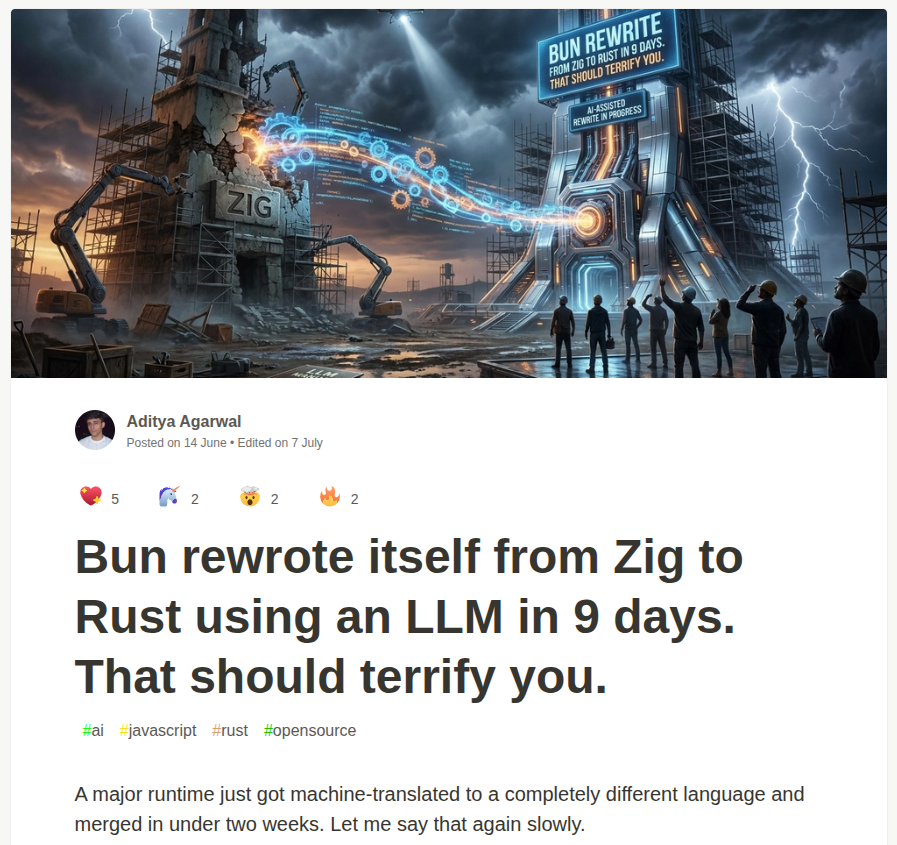
이 글은 Bun의 ‘Rust 재작성’이 AI 코딩 성공 사례로 포장된 것과 달리, 실제로는 릴리스 지연과 대량의 미처리 PR, 높은 API 비용 같은 후속 비용이 크다고 비판합니다. 특히 11일·16만5000달러라는 수치와 수천 개의 robobun PR을 근거로, AI가 오픈소스 유지보수 비용을 정말 줄였는지 냉정하게 봐야 한다는 점이 한국 개발자에게도 시사점이 큽니다.
GeekNews
AliExpress가 브라우저에 사람이 들을 수 없는 소리를 보내 WebAudio 특성을 측정하는 방식으로 방문자 핑거프린팅을 한 정황이 드러났습니다. Firefox는 2023년 버전 118부터, Chrome도 자체 라이브러리 사용으로 이 기법의 효과를 크게 줄였지만, 해당 사이트는 여전히 여러 지문 수집 기법을 함께 사용한 것으로 보입니다. 웹 보안과 프라이버시를 다루는 한국 개발자라면 실제 서비스에서 어떤 추적 기법이 살아남는지 체크해볼 만합니다.
Ars Technica