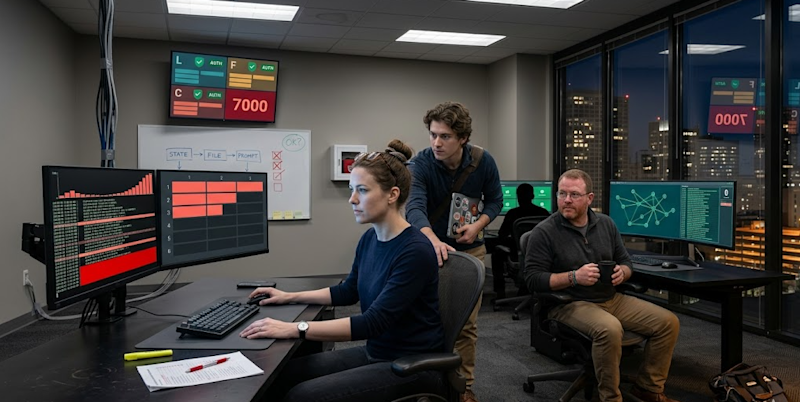
7,000 Langflow servers are under attack. LangGraph and LangChain have the same holes
Langflow, LangGraph, LangChain 계열에서 경로 순회·SQL 인젝션·체크포인트 디코딩 체인으로 이어지는 취약점이 발견됐고, Langflow는 약 7,000대 서버가 실제 공격 대상이 되고 있다고 합니다. 특히 에이전트 서버가 OpenAI 키, DB 자격증명, CRM 토큰을 함께 쥐는 구조라 피해 반경이 커서, 국내에서 AI 에이전트 인프라를 운영하는 팀이라면 버전 점검·인터넷 노출 차단·비밀정보 분리부터 바로 확인할 만한 사안입니다.
VentureBeat
코드를 거의 보지 않고 만든 70배 빠른 SQL 파서
PostHog가 Claude Code를 병렬로 활용해 SQL 파서를 사실상 재작성했고, 실제 서비스 쿼리 기준으로 약 70배 빠른 성능 향상을 얻었다는 엔지니어링 사례입니다. ANTLR 기반 기존 구조의 병목, 프로퍼티 기반 테스트, AI 코딩 반복 루프까지 자세히 공개해 한국 개발자에게도 ‘AI로 성능 민감한 인프라 코드를 어디까지 개선할 수 있나’를 보여주는 참고자료로 가치가 큽니다.
GeekNews
Deno Desktop: Deno 프로젝트를 데스크톱 앱으로 패키징
Deno 2.9에 들어올 예정인 `deno desktop`은 TypeScript 파일부터 Next.js 앱까지 데스크톱 바이너리로 패키징해 주는 새 기능입니다. OS 웹뷰/CEF 선택, 프레임워크 자동 감지, 크로스 컴파일, 바이너리 diff 기반 자동 업데이트까지 제공해 Electron·Tauri 대안을 노리는 모습이고, 웹 기술로 데스크톱 앱을 만드는 한국 개발자에게 꽤 실용적인 변화입니다.
Hacker News Best
The attack that hijacked Claude Code came through Sentry. Datadog, PagerDuty, and Jira have the same exposure.
Tenet Security의 ‘agentjacking’ 공개에 따르면, 공개된 Sentry DSN으로 만든 가짜 에러 이벤트 하나만으로 Claude Code, Cursor, Codex가 공격자 명령을 신뢰하고 실행할 수 있었습니다. Datadog, PagerDuty, Jira 같은 MCP 연동 도구도 같은 구조적 노출을 가질 수 있어, 한국 개발팀도 AI 에이전트에 연결된 관측·티켓 시스템과 shell 권한 범위를 바로 점검해야 합니다.
VentureBeat
Go Micro - Go를 위한 에이전트 하네스
Go Micro가 에이전트, 서비스, 워크플로를 하나의 런타임에서 다루는 ‘agent harness’를 내세웠습니다. MCP, A2A, durable workflow, typed tools 자동 노출 같은 기능을 묶어 AI 에이전트 인프라를 Go 생태계에 맞게 제공하는 점이 핵심입니다. Go를 쓰는 한국 백엔드 팀이라면 에이전트 시스템을 기존 서비스 아키텍처와 붙이는 방법을 빠르게 실험해볼 수 있습니다.
GeekNews
Rocky - 파이프라인 전체를 타입 검사해 실행 전에 깨지는 변경을 잡아내는 SQL 변환 엔진
Rocky는 Databricks·Snowflake·BigQuery·DuckDB용 SQL 변환 엔진으로, 파이프라인 전체를 타입 검사해 스키마 드리프트나 컬럼 이름 변경 같은 깨지는 변경을 실행 전에 잡아냅니다. VS Code 언어 서버, lineage diff, plan/apply 같은 배포 흐름까지 갖춰 데이터 엔지니어가 조용한 실패를 줄이고 리뷰·운영 비용을 낮추는 데 바로 써볼 만합니다.
GeekNews
Vercel의 Scriptc - 바이너리에 JavaScript 엔진을 포함하지 않는 TypeScript 네이티브 컴파일러
Vercel Labs의 scriptc는 일반 TypeScript 코드를 Node나 V8 없이 작은 네이티브 실행파일로 컴파일하는 프로젝트입니다. 실제 TypeScript 컴파일러를 활용해 최대한 JS/Node와 동일한 동작을 보장하면서도, 예시 기준 178KB 바이너리와 약 2ms 시작 속도를 보여줘 서버리스·CLI·엣지 환경에 관심 있는 한국 개발자라면 꼭 볼 만합니다.
GeekNews
Chrome Needs Twice-a-Week Patching Thanks to AI Bug Hunting
Google Chrome 팀이 AI 기반 버그 헌팅 급증으로 6월 두 번의 메이저 릴리스에서만 1,072개의 보안 버그를 수정했고, 당분간 주 2회 패치 체제를 시험 중이라고 밝혔습니다. 한국의 브라우저·플랫폼·보안 엔지니어에게는 AI가 ‘코드 작성’뿐 아니라 취약점 탐지, 트리아지, 패치 속도까지 바꾸며 보안 운영 기준 자체를 재정의하고 있다는 점이 핵심입니다.
Wired
New MCP specification addresses the main barrier to enterprise adoption
Model Context Protocol(MCP)이 가장 큰 업데이트를 통해 핵심 구조를 stateless request/response 방식으로 전환했습니다. 세션 종속성을 없애 확장성·신뢰성·로드밸런싱 문제가 완화될 가능성이 커졌고, 멀티 라운드트립 요청·헤더 라우팅·캐시 가능한 리스트 결과·강화된 인증까지 더해져 기업 환경 도입 장벽을 낮췄습니다. AI 에이전트와 툴 연동을 다루는 국내 개발팀이라면 사실상 표준 후보의 운영 방식이 바뀌는 뉴스라 주목할 만합니다.
Ars Technica
The New Defcon Badges Pack a Unique Open Source Chip That Doubles as a Security Key
Defcon 배지에 Andrew ‘bunnie’ Huang이 3년간 개발한 오픈소스 마이크로컨트롤러 ‘Baochip-1x’가 들어갔고, 배지에서 분리해 하드웨어 보안 키로도 쓸 수 있습니다. 칩의 OS·펌웨어·프로세서 코어·암호 엔진까지 GitHub에 공개했고, 적외선으로 실리콘 내부를 직접 검증할 수 있게 설계한 점이 핵심입니다. 공급망 보안과 하드웨어 신뢰성에 관심 많은 한국 보안·반도체 업계엔 꽤 중요한 신호예요.
Wired
Flint: A Visualization Language for the AI Era
Microsoft가 Flint라는 새 시각화 언어를 공개했습니다. AI가 차트 생성과 편집을 더 쉽게 다루도록 설계된 점이 핵심이라, 데이터 제품이나 BI 워크플로를 다루는 한국 개발자에게는 ‘LLM 친화적 시각화 스택’이 어떻게 생길지 가늠해볼 만한 사례입니다.
Hacker News Best
Rust의 새 API로 부동소수점 연산 가속하기
Rust 1.98부터 부동소수점 연산에 대해 컴파일러 최적화를 더 적극적으로 허용하는 새 API가 들어오면서, 기존보다 SIMD를 활용한 수치 연산 가속이 쉬워졌다는 내용입니다. 벤치마크와 코드 예제가 함께 있어 성능 민감한 백엔드·데이터 처리 코드를 다루는 개발자라면 바로 적용 포인트를 잡을 수 있다는 점에서 실용성이 큽니다.
GeekNews
Linux 7.3 improves performance when running out of vRAM
Linux 7.3에 GPU VRAM 오버커밋 상황에서 성능 저하를 덜 치명적으로 만드는 커널 패치가 업스트림 반영됐습니다. 게임이 VRAM을 초과 사용할 때 왜 프레임 드랍이 생기는지 PCIe 대역폭과 메모리 eviction 관점에서 설명하고, 어떤 메모리를 우선 남겨야 성능이 안정되는지도 다뤄서 Linux 그래픽스·커널 개발자에게 꽤 실용적입니다.
Hacker News Best
macOS 패키지 관리자 Homebrew v7
Homebrew v7이 나오면서 macOS 지원 정책이 크게 바뀌었습니다. Intel Mac은 Tier 3로 내려가고 2027년 9월 이후 지원 중단이 예고됐으며, `brew install homebrew-app` 같은 GUI 앱 배포와 `brew vulns` 보안 점검 기능도 추가됐습니다. 맥 개발 환경을 쓰는 한국 개발자라면 장비 교체 시점과 보안 워크플로 변화를 같이 체크할 만한 업데이트입니다.
GeekNews
Cloudflare K2 - 서버리스 이벤트 스트림
Cloudflare가 서버리스 이벤트 스트림 서비스 K2를 공개 베타로 출시했습니다. 개발팀은 Kafka 같은 클러스터를 직접 운영하지 않고도 이벤트를 저장·재처리하고, 여러 서비스가 각자 속도로 소비할 수 있어 데이터 파이프라인과 비동기 아키텍처를 더 쉽게 꾸릴 수 있습니다. 한국 개발자 입장에선 글로벌 엣지 인프라 위에서 로그, 주문, 사기탐지 같은 이벤트 기반 시스템을 간단히 운영할 선택지가 늘었다는 점이 중요합니다.
GeekNews
Cloudflare, 수학과 Rust로 RAM 100TB 추가 절감
Cloudflare가 Pingora Backend Router를 최적화해 전 세계 인프라에서 RAM 사용량 100TB 이상을 줄였다는 내용입니다. 서버별 부하·저장 용량·기능 차이를 반영하는 요청 분배 로직을 수학적으로 다시 설계하고 Rust로 구현한 사례라, 대규모 캐시·프록시·인프라를 다루는 한국 엔지니어들에게 아주 실전적인 참고가 됩니다.
GeekNews
Rust 1.99.0 발표
Rust 1.99.0에서 이제 "C"와 "C-unwind" ABI의 가변 인자 함수를 직접 정의할 수 있게 됐습니다. C 라이브러리와의 FFI 호환성이 한 단계 올라가서 시스템·임베디드·런타임 개발자에게 특히 실용적이고, Rust를 기존 C 생태계에 더 자연스럽게 끼워 넣을 수 있다는 점이 중요합니다.
GeekNews
Bevy 0.20
Rust 기반 오픈소스 게임 엔진 Bevy 0.20이 실시간 패스 트레이싱, 장면 구성, UI, ECS 성능 개선을 묶어 대형 업데이트를 내놨습니다. 특히 Solari 렌더러와 전반적인 엔진 개선은 게임·그래픽스 개발자에게 바로 영향을 주는 변화라서, Rust 생태계와 차세대 엔진 흐름을 보는 한국 개발자라면 체크할 만합니다.
GeekNews
Zod 4.6.6, 악성코드에 감염됐나?
Zod 4.6.6에 외부 코드를 내려받아 실행하는 파일이 추가됐다는 분석으로, npm 생태계의 공급망 보안 리스크를 다시 드러낸 사례입니다. Zod는 TypeScript/JavaScript 개발자들이 널리 쓰는 라이브러리인 만큼, 한국 개발자들도 의존성 버전 고정과 잠재적 악성 업데이트 점검이 바로 필요한 이슈입니다.
GeekNews
Microsoft patched a Copilot Studio prompt injection. The data exfiltrated anyway.
Capsule Security가 Microsoft Copilot Studio의 간접 프롬프트 인젝션 취약점에 대해 CVE-2026-21520을 받았고, SharePoint 입력을 통해 에이전트 지시를 덮어쓰고 Outlook으로 데이터를 유출하는 PoC를 공개했습니다. Microsoft는 패치했지만 DLP가 정상 워크플로로 오인해 막지 못했다는 점이 핵심이라, 한국 기업도 ‘에이전트 도입’과 동시에 입력 정화·권한 최소화·감사 로그 체계를 같이 설계해야 합니다.
VentureBeat
Cloudflare Mesh 출시 - 사용자, 노드, 에이전트, Workers를 위한 안전한 프라이빗 네트워킹
Cloudflare가 Mesh를 출시하며 사용자 디바이스, 서버, 에이전트, Workers를 하나의 프라이빗 네트워크로 연결하는 구조를 내놨습니다. 특히 Agents SDK와 Workers VPC를 묶어 내부 API·DB에 안전하게 접근할 수 있게 해, 한국 기업의 사내 AI 에이전트나 멀티클라우드 환경에서 VPN·SSH 대안을 고민하던 팀에 꽤 실질적인 선택지가 생겼습니다.
GeekNews
Vercel breach exposes the OAuth gap most security teams cannot detect, scope or contain
Vercel 침해 사고의 진입점이 직원이 설치한 AI 브라우저 확장과 OAuth 권한 위임이었다는 분석이 나왔습니다. 공격자는 Context.ai 쪽 계정 탈취 후 Vercel의 평문 환경변수에 접근해 권한을 확장했고, 이후 Vercel은 환경변수를 기본적으로 ‘sensitive’로 설정하도록 바꿨습니다. 한국 개발팀에도 SaaS OAuth 승인, 브라우저 확장, 비밀정보 저장 정책을 다시 점검해야 한다는 강한 경고로 읽힙니다.
VentureBeat
13시간 만에 €54,000 과금 폭증: API 제한 없는 Firebase 브라우저 키로 Gemini API 호출 발생
Firebase 브라우저 키가 제한 없이 노출된 상태에서 Gemini API가 외부에 악용되며, 실제 사용자 트래픽과 무관하게 13시간 만에 5만4천 유로 이상 과금된 사례입니다. 비용 경보가 몇 시간 늦게 울렸고 Google은 이를 ‘정상 사용’으로 분류해 감면을 거부했는데, 이후 월별 과금 한도·인증 키·선불 결제 확대 같은 보호 장치를 강조했습니다. 한국의 AI 서비스 개발자 입장에서도 클라이언트에 키를 넣지 말고, API 제한·예산 상한·서버사이드 호출로 방어선을 반드시 깔아야 한다는 점을 강하게 보여줍니다.
GeekNews
ds4.c - Metal용 DeepSeek V4 Flash 로컬 추론 엔진
antirez가 DeepSeek V4 Flash 전용 Metal 기반 로컬 추론 엔진 ds4.c를 공개했습니다. 범용 런타임 대신 특정 모델에 최적화해 1M 토큰 컨텍스트, 압축된 KV 캐시, 2비트 양자화, 128GB급 Mac 환경에서의 장문맥 추론을 노립니다. 한국 개발자들에겐 '범용성보다 특정 모델 최적화'라는 로컬 AI 실행 전략을 보여주는 사례라 의미가 큽니다.
GeekNews
React 및 Next.js에서 다수의 보안 취약점 공개, 즉시 패치 권고
React Server Components와 Next.js에서 DoS, SSRF, XSS, 캐시 오염, 미들웨어 우회 등 여러 취약점이 공개됐고, React 19.0.6/19.1.7/19.2.6 및 Next.js 15.5.16·16.2.5로의 즉시 업데이트가 권고됐습니다. 한국 개발팀 입장에선 프론트엔드 프레임워크 이슈가 아니라 운영 중인 서비스 보안 이슈에 가깝기 때문에, 의존성 업데이트와 WAF 적용 여부를 바로 점검할 필요가 있습니다.
GeekNews
Mythos Finds a Curl Vulnerability
curl 메인테이너 Daniel Stenberg는 Anthropic의 Mythos가 curl에서 실제 취약점 1건을 찾아냈다고 밝히면서도, 이미 AISLE·Zeropath·Codex Security 같은 AI 도구들이 지난 8~10개월간 수백 건의 수정과 다수의 CVE 발견에 기여했다고 설명합니다. ‘AI가 보안을 전부 대체한다’는 과장보다는, 오픈소스 유지보수에서 AI 코드 리뷰·정적 분석이 어떻게 실무적으로 쓰이는지 보여줘서 한국 보안·플랫폼 엔지니어에게 특히 참고할 만합니다.
Hacker News Best
NGINX Rift - 새로운 NGINX 익스플로잇
NGINX의 ngx_http_rewrite_module에 2008년부터 들어간 힙 버퍼 오버플로우(CVE-2026-42945)로, rewrite/set 지시어를 쓰는 서버에서 인증 없이 원격 코드 실행이 가능하다는 PoC가 공개됐습니다. 영향 버전과 수정 버전(오픈소스 1.31.0·1.30.1, NGINX Plus 패치 버전)까지 명시돼 있어, 국내에서도 NGINX 운영 팀은 설정 사용 여부 확인과 즉시 패치가 필요합니다.
GeekNews
구글, '안티그래비티' 2.0 업그레이드.."코딩 보조 넘어 에이전트 지휘로"
구글이 I/O 2026에서 여러 자율 에이전트를 독립 프로젝트에 병렬로 투입·조율하는 ‘안티그래비티 2.0’을 공개했습니다. IDE 보조를 넘어 에이전트 오케스트레이션으로 확장됐다는 점이 핵심이라, 국내 개발자와 AI 제품팀에도 실제 업무 자동화 방식이 바뀔 수 있는 중요한 신호입니다.
AITimes
Mirage - AI 에이전트를 위한 통합 가상 파일시스템
Mirage는 S3, Slack, Gmail, GitHub, Redis 같은 여러 서비스를 하나의 가상 파일시스템으로 마운트해, AI 에이전트가 bash/Unix 도구만으로 데이터를 다루게 해주는 오픈소스 프로젝트예요. Python·TypeScript SDK와 CLI, 주요 에이전트 프레임워크 연동까지 제공해서, 에이전트 워크플로를 실제 제품에 붙이려는 국내 개발팀에 꽤 실용적인 선택지가 될 수 있습니다.
GeekNews
Codex의 Goals를 활용하는 법
OpenAI가 Codex의 ‘Goals’ 기능을 소개하면서, 단발성 프롬프트 대신 지속적인 완료 조건을 가진 코딩 작업을 어떻게 관리할지 정리했습니다. `/goal`, pause/resume/clear 같은 명령으로 성능 최적화, flaky test 재현, 리팩터링 같은 다단계 작업을 이어갈 수 있다는 점이 포인트예요. 한국 개발자에게는 AI 코딩 도구를 단순 자동완성에서 ‘증거 기반으로 끝까지 밀어주는 작업 에이전트’로 쓰는 패턴을 보여준다는 점에서 실용성이 큽니다.
GeekNews