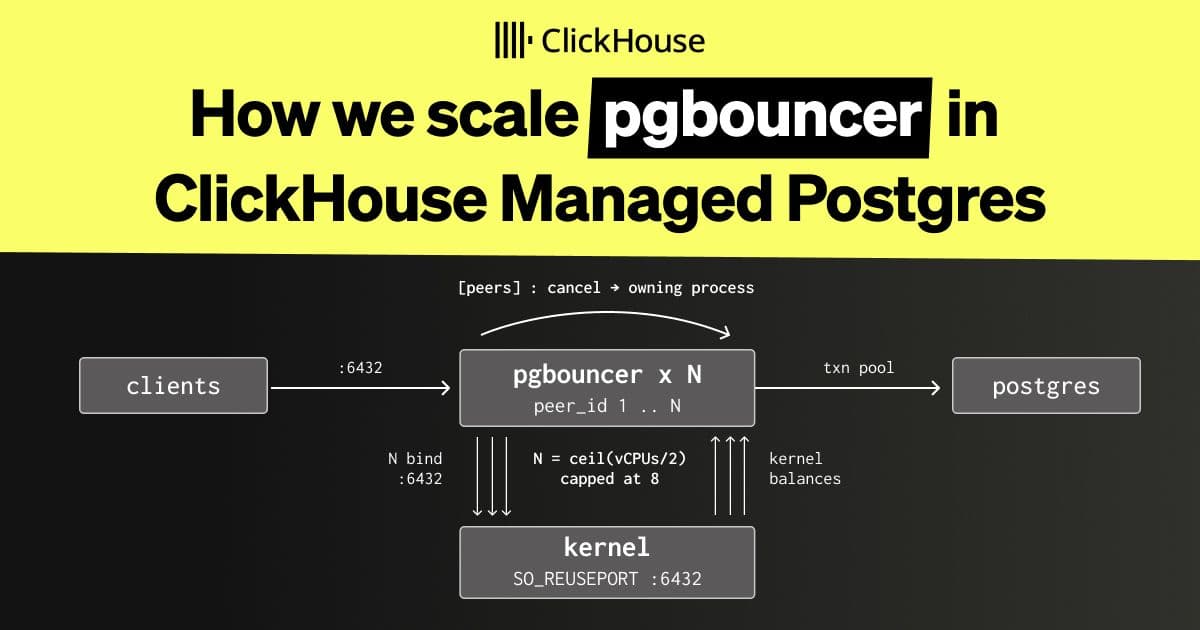
PgBouncer 처리량을 4배로 확장한 방법
ClickHouse가 Managed Postgres에서 PgBouncer의 단일 스레드 한계를 넘기 위해 여러 PgBouncer 프로세스를 so_reuseport로 같은 포트에 붙이고, cancel 요청은 프로세스 간 피어링으로 전달하는 구조를 공개했습니다. 동일한 16 vCPU 환경에서 단일 프로세스 대비 약 8.7만 TPS에서 33.6만 TPS 수준으로 약 4배 성능 향상을 확인해, 대규모 Postgres 운영 팀에게 바로 참고할 만한 아키텍처 패턴입니다.
GeekNews
수백 개 조직에 영향 준 PeopleSoft 0-day, 수GB 데이터 탈취
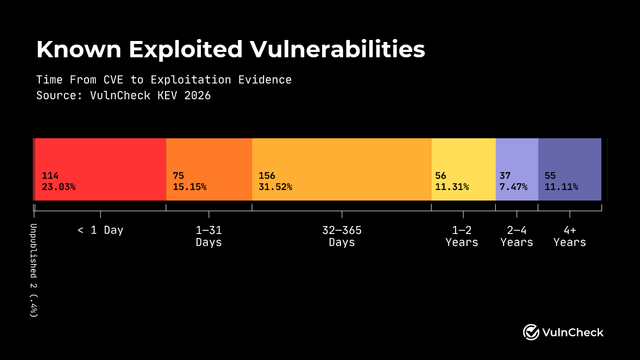
오라클 PeopleSoft의 치명적 SSRF 취약점(CVE-2026-35273, CVSS 9.8)이 최소 2주간 제로데이로 악용됐고, 약 100개 조직·300개 엔드포인트가 표적이 된 것으로 보입니다. 특히 고등교육 기관 비중이 68%에 달해 대학·공공 SI를 다루는 한국 보안팀에도 경고 신호이고, 아직 완전한 패치가 아닌 임시 대응만 나온 상태라 즉시 점검이 필요합니다.
Ars Technica
디자이너가 새로운 SWE인가…Figma Make, 양방향 GitHub 연동으로 디자인을 운영 코드로 전환
피그마 메이크가 기존 프로토타입 도구를 넘어, 기존 Git 저장소를 불러와 시각적으로 코드를 수정하고 GitHub PR로 반영하는 양방향 개발 흐름을 지원합니다. 중요한 점은 CI·보안 검사·코드리뷰 같은 기존 엔지니어링 가드레일을 그대로 유지한다는 점으로, 한국 조직에서도 디자이너·PM의 생산성을 높이면서도 코드 거버넌스를 지키는 협업 방식으로 주목할 만합니다.
VentureBeat
이제 웹사이트가 하드 드라이브를 통해 당신을 감시할 수 있다
새로 공개된 FROST 기법은 브라우저의 OPFS와 SSD I/O 타이밍을 이용해 사용자가 다른 탭에서 어떤 사이트를 보고 있는지, 어떤 앱을 열었는지까지 추론할 수 있게 합니다. 별도 클릭 없이 웹페이지 방문만으로 가능한 공격이라 브라우저 보안 모델 자체를 다시 보게 만드는 연구고, 한국 웹·브라우저·보안 엔지니어들에게도 매우 중요한 이슈입니다.
Wired
Claude Code, 문서에 없는 설정 가능한 모든 것
Anthropic의 Claude Code npm 패키지 소스코드를 직접 분석해, 공식 문서에 없는 훅 반환 필드·권한 자동승인 규칙·에이전트 메모리·파일 감시 같은 숨은 설정을 정리한 글입니다. 특히 `updatedInput`, `permissionDecision`, `additionalContext`처럼 실제 워크플로를 바꿀 수 있는 옵션이 예제와 함께 제시돼서, AI 코딩 도구를 팀 개발 환경에 붙이는 한국 개발자에게 바로 참고할 만한 내용이에요.
Hacker News Best
Typst 0.15.0
Typst 0.15.0은 가변 폰트, MathML 기반 수식 HTML 출력, 멀티 파일 번들 export, 복수 bibliography, spot color 지원 등 문서 워크플로를 크게 넓힌 업데이트입니다. 동시에 경로 문법 변경 같은 브레이킹 체인지와 마이그레이션 포인트도 포함돼 있어 기존 사용자라면 꼭 확인해야 해요. 한국의 개발 문서팀·출판·테크니컬 라이팅 조직에선 PDF와 웹을 함께 겨냥한 문서 파이프라인 개선에 바로 연결될 수 있습니다.
Hacker News Best
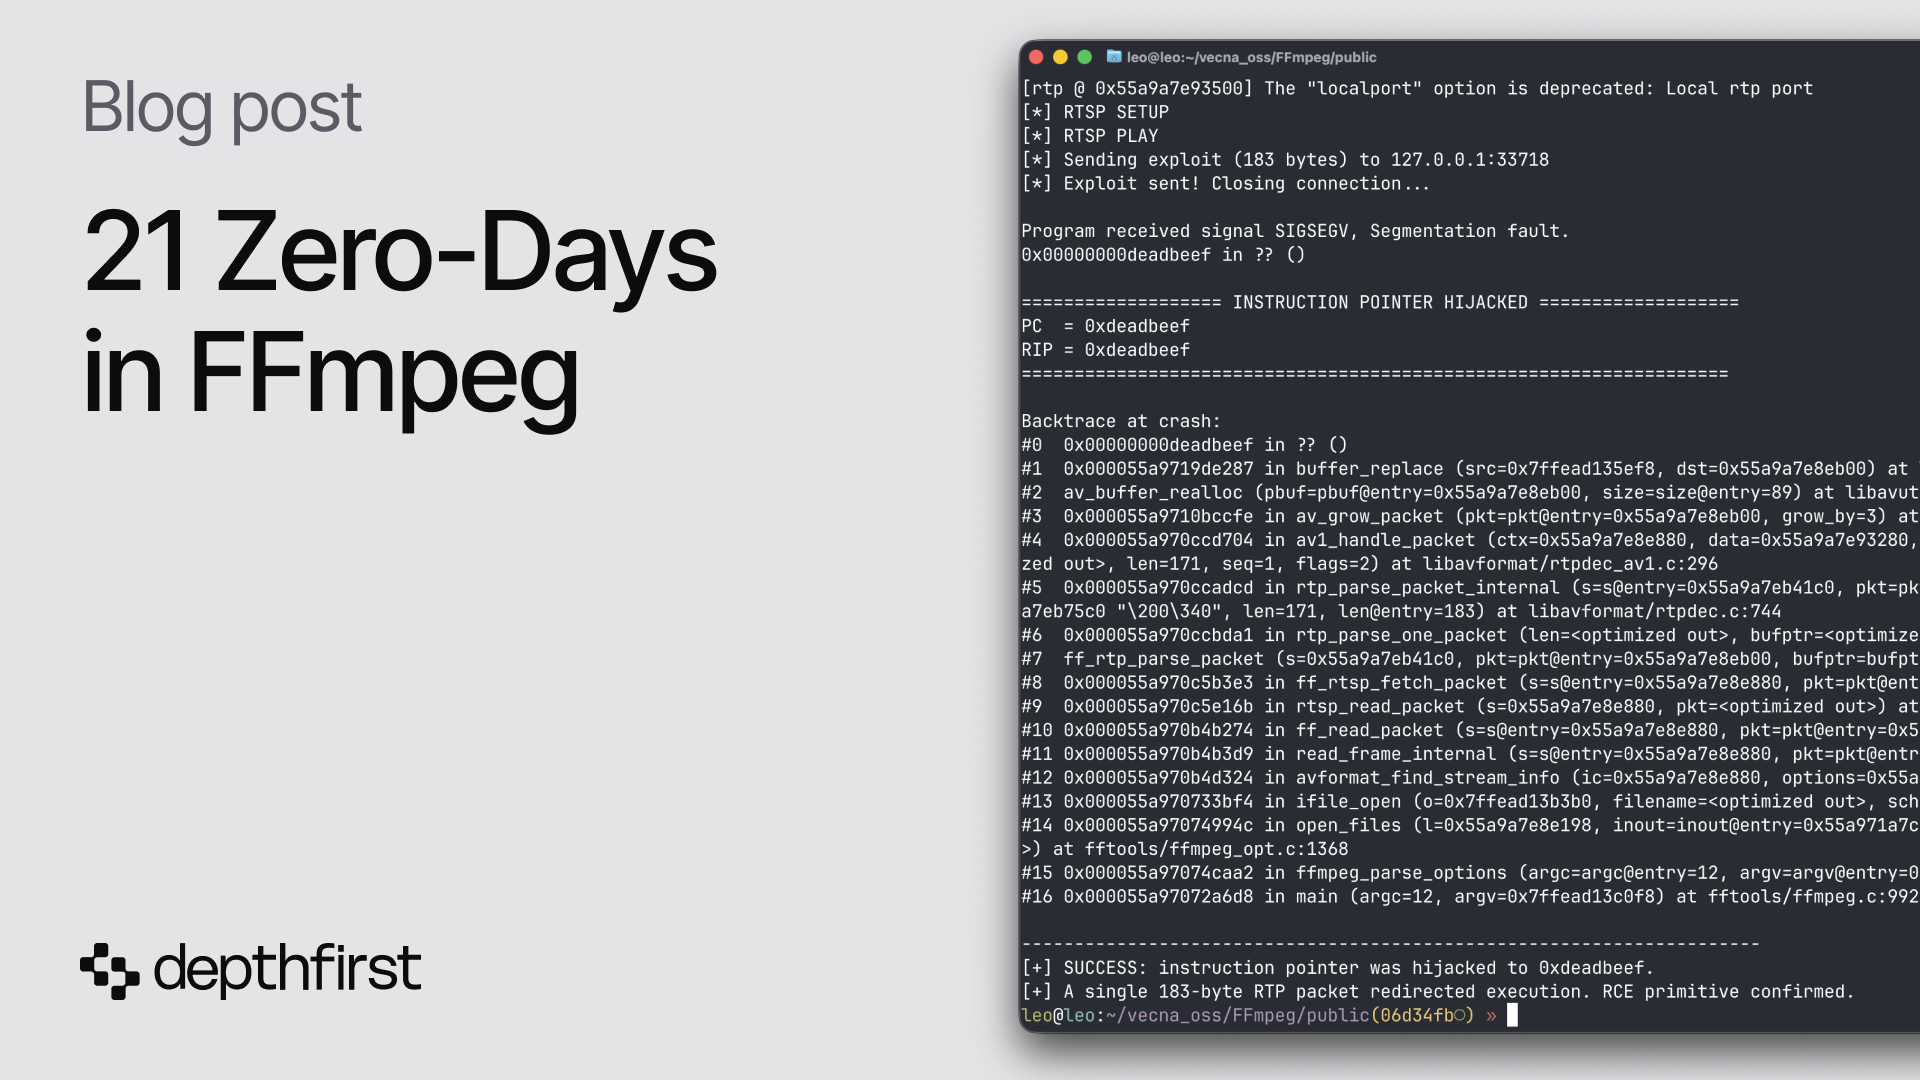
FFmpeg에서 제로데이 21건 발견
depthfirst가 자율형 보안 에이전트로 FFmpeg에서 21개의 제로데이 취약점을 찾아냈고, 일부는 15~20년간 숨어 있었다고 주장했습니다. 단순 분석이 아니라 재현 가능한 PoC 입력과 RCE primitive까지 제시해, 한국의 플랫폼·미디어·보안 엔지니어에게는 ‘AI가 실제 코드 감사와 취약점 발굴 워크플로를 바꾸고 있다’는 점에서 특히 중요합니다.
Hacker News Best
Linux의 epoll과 io_uring 비교
이 글은 Linux의 epoll과 io_uring을 TinyGate 리버스 프록시 재구현 경험을 바탕으로 비교하며, 왜 io_uring이 syscall·context switch 오버헤드를 줄이는지 구체적으로 설명합니다. 고성능 네트워크 서버나 프록시를 만드는 한국 개발자에게는 아키텍처 선택과 성능 최적화 관점에서 바로 참고할 만한 내용입니다.
Hacker News Best
CPU를 정말 화나게 만드는 데이터 접근 패턴
이 글은 정수 배열 합산에서 CPU를 가장 느리게 만드는 접근 패턴을 찾기 위해 캐시, 페이지, TLB 특성을 이용한 실험을 단계적으로 보여줍니다. 단순 랜덤 접근보다 30% 이상 더 느린 패턴을 만들 수 있다는 점이 핵심이고, rdtsc 기반 측정과 코드까지 공개돼 있어 성능 최적화나 시스템 프로그래밍을 하는 한국 개발자에게 꽤 실용적인 참고자료입니다.
GeekNews
Vx - 하나의 언어로 모든 칩을
Vx는 CPU·GPU·NPU 같은 이기종 칩과 메모리 위치를 타입 시스템에 포함해, 장치 포인터 오용을 런타임이 아니라 컴파일 타임에 잡겠다는 시스템 프로그래밍 언어예요. AI 가속기와 전용 칩 활용이 늘어나는 흐름에서, 저수준 성능 최적화와 안전성을 함께 노리는 접근이라 한국의 반도체·AI 인프라 엔지니어에게 특히 눈여겨볼 만합니다.
GeekNews
Kubernetes를 브라우저로 포팅함
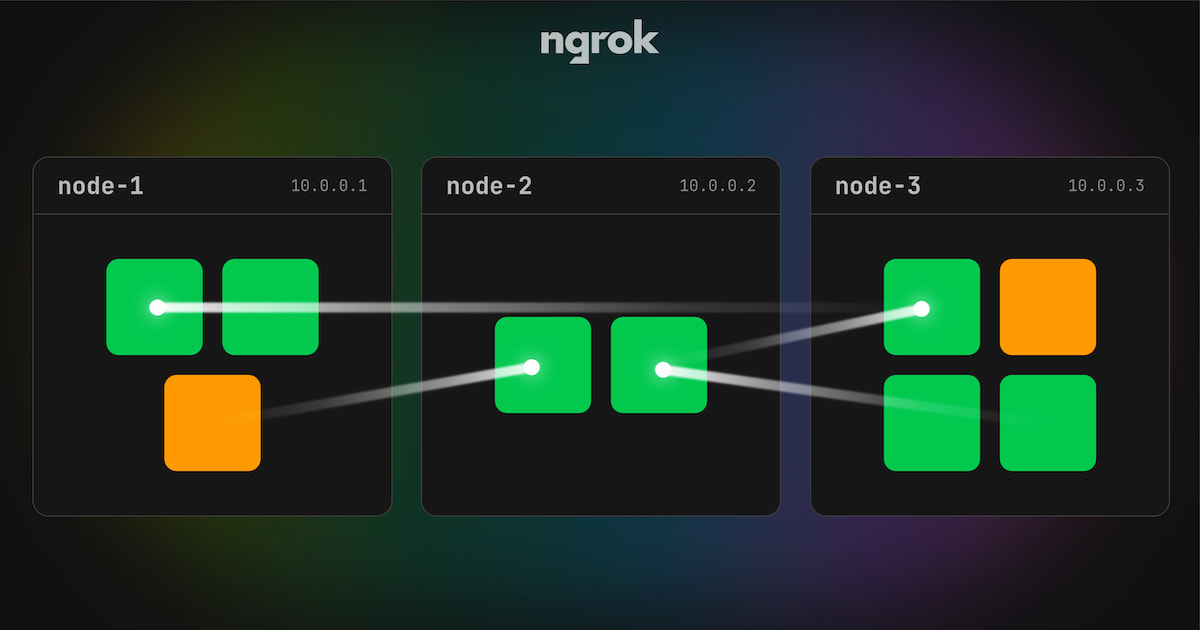
ngrok이 Kubernetes 일부를 TypeScript로 포팅해 브라우저 안에서 클러스터처럼 동작시키는 실험 프로젝트를 공개했습니다. WebAssembly로 그대로 감싼 게 아니라 kubelet 등 핵심 요소를 다시 구현한 점이 핵심이라, 쿠버네티스 내부 구조를 이해하거나 교육·데모·로컬 실험 환경을 설계하는 한국 개발자에게 특히 흥미로운 사례입니다.
GeekNews
MemNixFS - 리눅스 메모리 덤프를 파일시스템으로 변환해 조사하는 도구
MemNixFS는 AVML, LiME, raw, kdump 같은 리눅스 메모리 덤프를 파일시스템으로 마운트해 프로세스, 소켓, 모듈, 페이지 캐시, 포렌식 타임라인을 평범한 파일·폴더처럼 탐색하게 해주는 도구입니다. 심볼이 없어도 dump 내 BTF 타입 정보를 활용해 유용한 분석을 제공하고, Windows와 Linux에서 모두 동작해 기존 grep·ripgrep·SIEM 파이프라인에 바로 붙일 수 있습니다. 보안·포렌식 업무를 하는 국내 인프라 엔지니어에게는 학습비용을 크게 줄여주는 꽤 매력적인 접근입니다.
GeekNews
Floci - 모든 클라우드 서비스를 로컬에서 에뮬레이션
Floci는 AWS·Azure·GCP·OCI 서비스를 실제 계정 없이 로컬에서 에뮬레이션할 수 있게 해주는 도구 모음입니다. AWS용 floci만 해도 119개 서비스를 지원하고 LocalStack과 호환되는 포트 구성을 제공해, 클라우드 의존도가 높은 팀의 테스트·개발 비용을 크게 줄일 수 있다는 점이 한국 개발자들에게 특히 유용합니다.
GeekNews
Openship - 내장 CI/CD를 갖춘 셀프 호스팅 배포 플랫폼
Openship은 저장소만 연결하면 빌드·배포·라우팅·TLS 종료까지 처리하는 오픈소스 셀프호스팅 배포 플랫폼입니다. 데스크톱 앱, 웹 대시보드, CLI를 모두 제공하고 Docker 기반 Compose 모드와 단일 프로세스 bare 모드까지 지원해, 한국 개발팀 입장에선 Heroku/Render류 워크플로를 자체 인프라로 가져올 수 있다는 점이 핵심입니다.
GeekNews
Kakehashi - Linux ARM에서 macOS 바이너리를 실행하는 실험적 사용자 공간
Kakehashi는 Linux aarch64 환경에서 Darwin Mach-O와 libSystem, BSD syscall 변환 계층을 이용해 macOS ARM64 바이너리를 실행하는 실험적 사용자 공간 프로젝트입니다. 7-Zip과 curl 같은 실제 바이너리 실행 예시와 설치 방법이 공개돼 있어, 크로스플랫폼 런타임·호환성 계층에 관심 있는 시스템 개발자에게 특히 흥미로운 프로젝트입니다.
GeekNews
PicoMQ - S3 기반 실시간 데이터 스트림 서버
PicoMQ는 채팅, 기기 이벤트, 작업 로그, 에이전트 대화처럼 순서 보장이 중요한 데이터를 실시간으로 전달하면서도 과거 이력을 다시 읽을 수 있게 설계된 스트림 서버입니다. S3 호환 스토리지와 WAL 기반 복구를 결합한 구조라 운영 복잡도를 낮추면서 이벤트 보관까지 해결하려는 팀에 특히 참고할 만합니다.
GeekNews
Vulnerability giving attackers full control of Macs is under active exploitation
Apple이 지난주 패치한 macOS 화면 공유 취약점(CVE-2026-65400, CVSS 7.1)이 이미 실전에서 악용되고 있습니다. 인터넷에 5900 포트를 노출한 Mac에서 루트 권한 탈취와 Monero 채굴기 설치가 확인됐고, 한국의 개발자·IT 운영팀도 Screen Sharing 비활성화, 포트 차단, 최신 보안 업데이트 적용을 바로 점검할 필요가 있습니다.
Ars Technica
celld - 셀프호스팅 가능한 분산 Durable Objects
Deno가 공개한 celld는 Cloudflare Workers/Durable Objects 스타일의 상태 저장 실행 모델을 자체 서버와 S3·GCS 같은 스토리지 위에서 돌릴 수 있게 해주는 오픈소스 런타임입니다. 셀 단위 샤딩, 단일 writer + SQLite, WebSocket/Alarm/RPC 지원까지 갖춰 실시간 앱이나 AI agent 백엔드를 직접 운영하려는 팀에게 꽤 실용적입니다.
GeekNews
Just the rumour of a bug is enough to find an exploit these days
OCaml cohttp의 path traversal 수정 PR이 공개된 지 몇 분 만에 실제 탐침이 들어왔고, 작성자 본인도 에이전트로 1분 내 로컬 익스플로잇을 만들 수 있었다는 사례를 다룹니다. 이제는 CVE 상세 공개 전이라도 ‘어떤 종류의 버그인지’ 힌트만 있으면 AI가 취약점을 재현하는 시대라, 오픈소스 보안 공개 절차와 패치 배포 전략을 다시 설계해야 한다는 메시지가 핵심입니다.
Hacker News Best
DuckDB 2.0이 더 빠른 이유
DuckDB 2.0 알파는 비동기 I/O, 재귀 CTE 엔진 재작성, VARIANT 필드 분리 저장 같은 변경으로 성능을 끌어올렸습니다. 특히 S3 읽기와 복합 타입 처리 개선은 로컬 분석부터 데이터 레이크 워크로드까지 영향을 줄 수 있어, DuckDB를 쓰는 한국 데이터 엔지니어와 분석가라면 체크해볼 만한 내용입니다.
GeekNews
OpenShot 4.0 – Open-source video editor
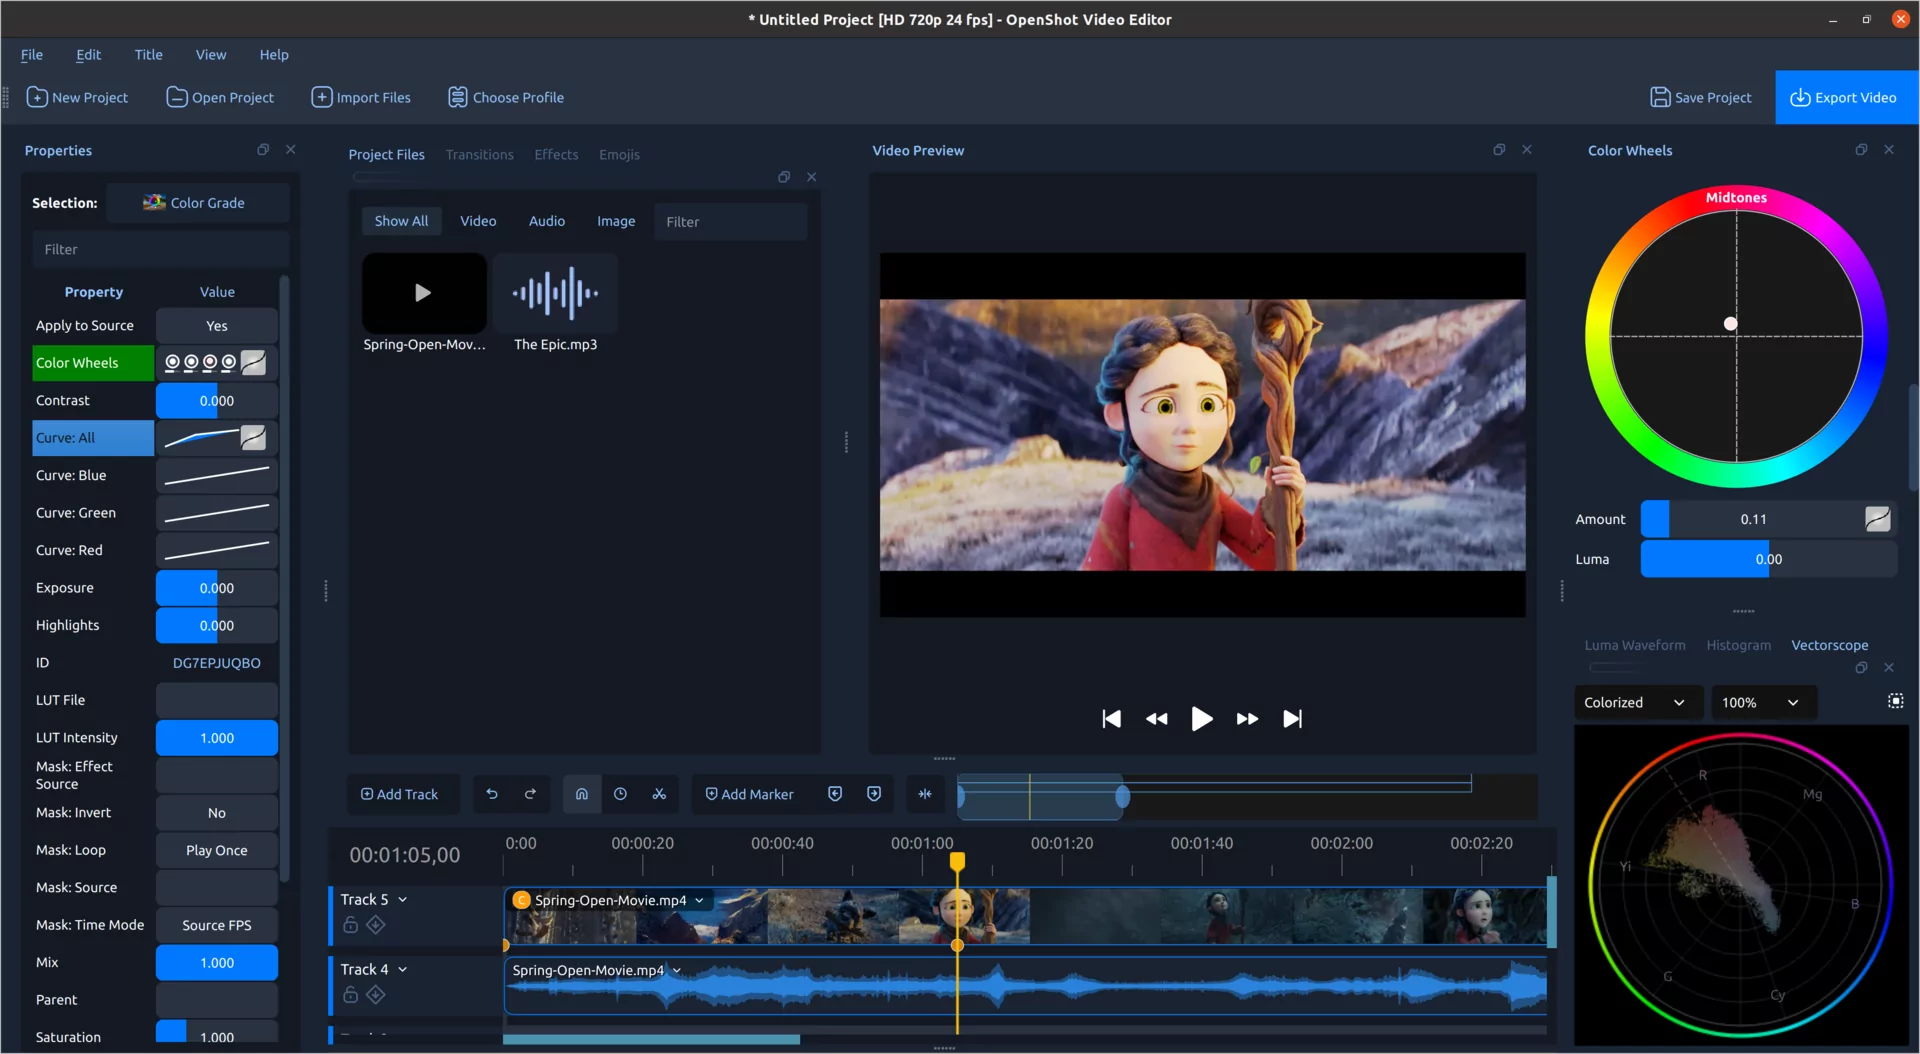
OpenShot 4.0은 오픈소스 영상 편집기에 녹화, 편집, 컬러 작업 경험을 크게 손본 메이저 업데이트입니다. 개발자 문서·데모·제품 영상 제작을 직접 하는 팀이라면, 상용 툴 대안으로 바로 검토할 만한 릴리스라는 점이 포인트입니다. 한국의 스타트업과 개발 조직 입장에서도 콘텐츠 제작 비용을 낮출 수 있는 실용적인 툴 업데이트로 볼 만합니다.
Hacker News Best
Portal by Spotify cut my Claude Code token usage by 90%
Spotify 엔지니어링 팀은 Portal의 ‘Modes’를 이용해 Claude Code의 반복적인 I/O·보일러플레이트 작업을 더 저렴한 모델로 라우팅하면서 토큰 사용량을 90% 줄였다고 설명합니다. bulk-reader와 code-writer라는 2개 모드만으로 파일 읽기·테스트 생성·문서 업데이트를 분리한 사례라서, 한국 개발팀에도 AI 코딩 도구 비용을 줄이는 바로 적용 가능한 패턴으로 참고할 만합니다.
Hacker News Best
C++26: 단순 무한 루프는 더 이상 미정의 동작이 아님
C++26에서 `while (true);` 같은 단순 무한 루프를 더 이상 미정의 동작으로 보지 않도록 바뀝니다. 컴파일러가 이를 근거로 루프를 제거하지 못하게 되면서, 저수준 시스템 코드나 임베디드 코드의 의미가 더 예측 가능해진다는 점에서 C++ 개발자에게 꽤 중요한 변화예요.
GeekNews
How to Use NVIDIA Warp and MjWarp to Accelerate Robotics Simulation and Learning Workflows
NVIDIA가 Warp와 MJWarp를 이용해 MuJoCo 기반 로봇 시뮬레이션을 GPU로 옮기고, 최대 2,048개 병렬 환경으로 확장하는 방법을 설명했습니다. 물리 AI와 로보틱스 학습 워크플로우에서 시뮬레이션 병목을 줄이는 실전 내용이라, 한국의 로봇·자율주행·강화학습 팀이라면 바로 참고할 만합니다.
Hugging Face Blog
MXC - 샌드박스 코드 실행 시스템
Microsoft의 MXC는 AI 모델 출력이나 플러그인처럼 신뢰할 수 없는 코드를 Windows·Linux·macOS에서 격리 실행할 수 있게 해주는 샌드박스 시스템입니다. Rust, .NET, Node SDK로 앱에 내장할 수 있고 프로세스 샌드박스부터 VM까지 공통 API로 추상화해, AI 에이전트·툴 실행 보안이 중요한 개발팀에 특히 실용적입니다.
GeekNews
WiFi 7 라우터를 320 Msps 소프트웨어 정의 무선 수신기로 전환하기
Gemtek W1700K Wi-Fi 7 라우터의 MT7996 칩을 활용해 최대 320 Msps의 14비트 IQ 데이터를 뽑아내고, 10 GbE로 Linux 호스트에 전송해 브라우저에서 실시간 스펙트럼/워터폴을 볼 수 있게 만든 프로젝트입니다. MediaTek의 비공개 코드 없이 자체 펌웨어만으로 구현했다는 점이 핵심이며, RF·임베디드·네트워크 엔지니어에게는 저렴한 하드웨어로 고속 SDR 실험을 할 수 있는 흥미로운 레퍼런스입니다.
GeekNews
Governments are hacking people with ‘zero-click’ spyware by showing them online ads
Citizen Lab은 정부용 스파이웨어 업체들이 광고 네트워크를 악용해 특정 기기나 개인에게 제로클릭 악성 광고를 전달했다고 밝혔습니다. Candiru와 Bindecy가 연루됐고, Al Jazeera의 최소 45대 Windows PC가 2024~2025년에 공격받은 사례도 확인돼, 한국 기업·언론·공공기관 보안팀에도 광고 인프라 위협 모델을 다시 보게 만드는 뉴스입니다.
TechCrunch
Voxel - 컴퓨터 한 대에서 Oxide 서버 랙을 재현하는 에뮬레이터
Oxide의 Voxel은 서버 모듈, 스위치, 관리용 마이크로컨트롤러까지 포함한 서버 랙 전체를 단일 컴퓨터에서 에뮬레이션하는 개발·테스트 환경입니다. 핵심은 실제 제품용 소프트웨어를 별도 테스트 빌드 없이 그대로 돌린다는 점으로, 인프라·펌웨어·분산시스템을 다루는 한국 엔지니어에게도 하드웨어 의존도를 낮춘 검증 워크플로우 사례로 참고할 만합니다.
GeekNews
스페인에서 Cloudflare의 축구 관련 차단으로 Docker Pull 실패 발생
스페인에서 축구 불법 중계 차단을 위해 적용된 Cloudflare 측 필터링이 Docker Hub 트래픽까지 건드리면서 `docker pull` 실패가 발생했습니다. 단순한 지역 이슈가 아니라, CDN·보안 사업자의 정책 하나가 개발 파이프라인과 배포 자동화까지 멈출 수 있다는 점에서 한국 인프라/플랫폼 팀도 주의해서 볼 사건입니다.
GeekNews
Linux 커널 7.0 공식 릴리스
Linux 커널 7.0이 공식 출시됐고, 가장 큰 변화는 Rust 지원에서 ‘실험적’ 딱지가 떨어진 점입니다. 여기에 ML-DSA 포스트양자 모듈 서명, self-healing XFS, zram 개선, AccECN 기본 활성화 등 보안·스토리지·네트워크 쪽 변화도 포함돼 서버와 배포판 운영 관점에서 의미가 큽니다. 특히 Ubuntu 26.04 LTS와 Fedora 44에 기본 커널로 들어갈 가능성이 높아, 커널·드라이버·플랫폼 엔지니어라면 체크해둘 만합니다.
GeekNews